Yönetici Özeti ve Pazar Konumlandırması
Ağ Bağlantılı Depolama (NAS) cihazları, kurumsal güvenilirlik ile tüketici erişilebilirliği arasında kritik bir kesişim noktasında yer alır. Bunlar arasında Synology DS918+, güçlü yerel bulut yetenekleri arayan profesyonel kullanıcılar (prosumer), küçük işletmeler ve meraklı sistem yöneticileri için uzun süredir gidilecek adres olarak harika bir itibara sahiptir. Bununla birlikte, teknik açıdan yetkin bir Reddit kullanıcısının dahil olduğu yakın tarihli yüksek profilli bir güvenlik olayı, modern ev laboratuvarı ekosistemindeki kalıcı bir zayıflığı gözler önüne seriyor: donanım ömrü ile yazılım bakım disiplini arasındaki sürtüşme. Deneyimli bir yönetici otomatik bir fidye yazılımı kampanyasının kurbanı olduğunda, bu durum operasyonel güvenliğin "kur ve unut" türü bir cihaz özelliği değil, sürekli bir süreç olduğunu hatırlatan çarpıcı bir ampirik kanıt niteliği taşır.
Bu ihlalin merkezinde, zorlanmamış yönetsel hatalar ile mimari kapalılığın tehlikeli bir birleşimi yatmaktadır. Özellikle, bir depolama ağ geçidini doğrudan genel internete açmak, mevcut güvenlik yamalarının 18 ay gerisinde çalışan bir yazılım yığınıyla birleştiğinde ideal bir saldırı vektörü oluşturmuştur. Etkilenen kullanıcı, alttaki Linux mdraid bölümlerini bağlamak için Proxmox'u kullanarak verilerini kurtarmak için 3-2-1 yedekleme stratejisini başarıyla uygulamış olsa da, olay uç noktaya açık depolamanın yapısal risklerini gözler önüne sermektedir. Donanım üreticileri hizmetlere daha derinlemesine daldıkça, hem şeffaf bildirim boru hatları sağlamak satıcıya hem de sıfır güven çevre ilkelerine bağlı kalmak kullanıcıya düşmektedir.
Temel Mimari ve Teknolojik Yenilikler
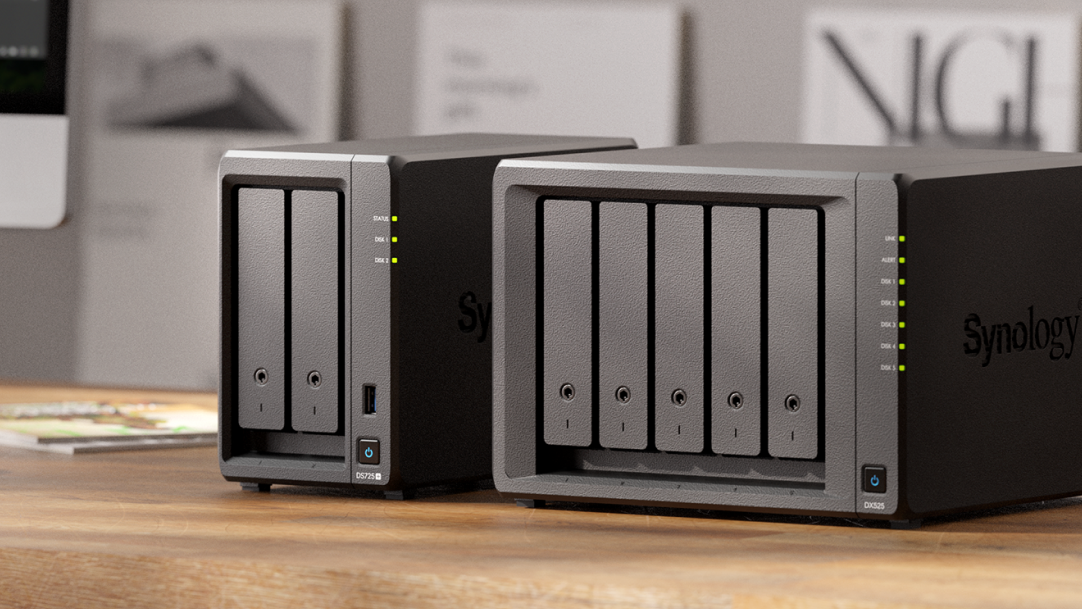
Synology DS918+ cihazının şık, siyah plastik kasasının altında, bir Linux çekirdeği temeli üzerine kurulmuş sofistike bir işletim sistemi olan DiskStation Manager (DSM) çalışmaktadır. Depolama havuzu oluşturma, olay kurtarma aşamasında en büyük güvenlik ağı olduğunu kanıtlayan standart Linux yazılım RAID (mdadm) aracılığıyla gerçekleştirilir. DSM standart bölümlere ve dosya sistemlerine (ağırlıklı olarak mdraid üzerinde Btrfs veya ext4) güvendiğinden, yöneticiler tescilli donanım denetleyicilerine mahkum değildir. Felaket vurduğunda, sürücüler fiziksel yuvadan çıkarılabilir, Proxmox gibi bir hipervizöre veya safkan bir Linux sunucusuna bağlanabilir ve ham veri bloklarını almak üzere yerel olarak monte edilebilir; bu, kapalı ekosistem donanımı içinde açık kaynaklı dayanıklılığın bir kanıtıdır.
Ancak saldırı vektörünün kendisi, bellenim ve paket güncellemelerinin son kullanıcıya nasıl sunulduğu ve bildirildiğindeki sistemik zorlukların altını çizmektedir. İhlal, bir yıldan uzun süredir belgelenmiş kritik bir uzaktan kod yürütme (RCE) açığı olan CVE-2024-10441'e bağlandı. Riski artıran bir diğer unsur olarak topluluk raporları, DSM'nin grafik kullanıcı arayüzünün eski sürümlerinin, büyük güvenlik bültenleri manuel müdahale gerektirdiğinde bile sistemleri zaman zaman "güncel" olarak bildirdiğini göstermektedir. Dahası, Synology'nin mimarisi çekirdek işletim sistemi güncellemelerini bireysel paket yamalarından (PHP çalışma zamanı ortamları gibi) ayırır; bu da doğrudan anında iletme bildirimleri (push-notification) veya bant dışı e-posta uyarıları kaçırıldığında, en gayretli yöneticilerin bile gözünden kolayca kaçabilen çok katmanlı bir bakım gerektirir.
Ampirik Özellikler ve Kıyaslama Matrisi
| Parametre / Özellik | Synology DS918+ (Olay Cihazı) | Modern Profesyonel Taban Çizgisi | Kurumsal Standart |
|---|---|---|---|
| CPU Mimarisi | Intel Celeron J3455 (4C/4T) | Intel Celeron N5105 / AMD Ryzen | Intel Xeon D / EPYC Embedded |
| Varsayılan Depolama Altyapısı | mdadm / Btrfs / ext4 | ZFS / Btrfs yazılım RAID | ZFS / BBU'lu Donanım RAID |
| Birincil Saldırı Vektörü | Doğrudan WAN Web Arayüzü Maruziyeti | WireGuard / Tailscale VPN Tüneli | Sıfır Güven Ağ Erişimi (ZTNA) |
| Güncelleme Mekanizması | Manuel / Parçalı Arayüz uyarıları | Otomatik arka plan güncellemeleri | Merkezi filo yönetimi |
| Güvenlik Açığı Durumu | CVE-2024-10441 (18 ay yamasız) | Telemetri ile izlenen Sıfır Gün | Otomatik anında yamaleme (hot-patching) |
Termal, Verimlilik ve Gerçek Dünya Ergonomisi
Tamamen fiziksel ve çevresel açıdan bakıldığında, DS918+ sınıfındaki cihazlar yüksek depolama yoğunluğu, dört sürücü yuvası ve çift M.2 NVMe önbellek yuvasını kompakt, düşük güç tüketen bir zarfta sunarak öne çıkar. Minimum rölanti watt değeri çeken bu cihazlar, ev ofislerinde veya hizmet dolaplarında sessizce oturur ve çift değişken hızkı fanlar aracılığıyla termal dağılımı, kullanıcıları nadiren rahatsız eden akustik çıkışla dengeler. Bu donanım verimliliği, resmi yazılım destek yaşam döngüleri sona ermeye başladıktan çok sonra bile meraklı topluluk tarafından sevilmeye devam etmelerinin tam nedenidir.
Yine de bu fiziksel kapalılık, yanlış bir güvenlik hissi yaratır. Donanım arka planda sessiz ve güvenilir bir şekilde çalıştığı için kullanıcılar, zorunlu kalmadıkça güvenlik duruşunu çok nadiren denetler. Karmaşık Linux depolama yönetimini sezgisel tıkla-ve-çalıştır menülerine basitleştirmek için tasarlanmış web arayüzünün ergonomisi, kritik sistem telemetrisini istemeden soyutlayabilir. Arayüz, alttaki CVE durumlarını gizlediğinde veya doğrudan iletişim kanalları aracılığıyla hayati güvenlik uyarılarını agresif bir şekilde göndermediğinde, şık kullanıcı deneyimi bir sorumluluğa dönüşür ve yöneticileri tehlikeli bir operasyonel rehavet durumuna sokar.
Kesin Karar
Synology DS918+'ı içeren fidye yazılımı olayı, donanımın kendisinin bir hatası değil, uç nokta maruziyeti ve bakım kaymasının kademeli risklerinin ana sınıfıdır. Donanım hem yıllarca süren güvenilir yerel depolama hizmetinde hem de açık standartlarının (mdadm) Proxmox aracılığıyla hızlı felaket kurtarmayı kolaylaştırmasında takdire şayan bir performans sergiledi. Bununla birlikte olay, tüm donanım topluluğuna güçlü bir uyarı niteliğindedir: depolama cihazlarını asla doğrudan genel internete maruz bırakmayın.
Sistem yöneticileri ve profesyonel kullanıcılar için sonuç kesindir. Uç hizmetler, Tailscale veya WireGuard gibi güvenli, modern tünel oluşturma protokollerinin arkasına kilitlenmelidir. Aynı zamanda donanım üreticileri, kritik güvenlik yamalarının asla belirsiz arayüz durumları tarafından maskelenmemesini sağlamak için telemetrilerini modernize etmelidir. Sonuç olarak, yama yönetimindeki insan disiplini, modern veri altyapısındaki tek en kritik savunma hattı olmaya devam etmektedir.