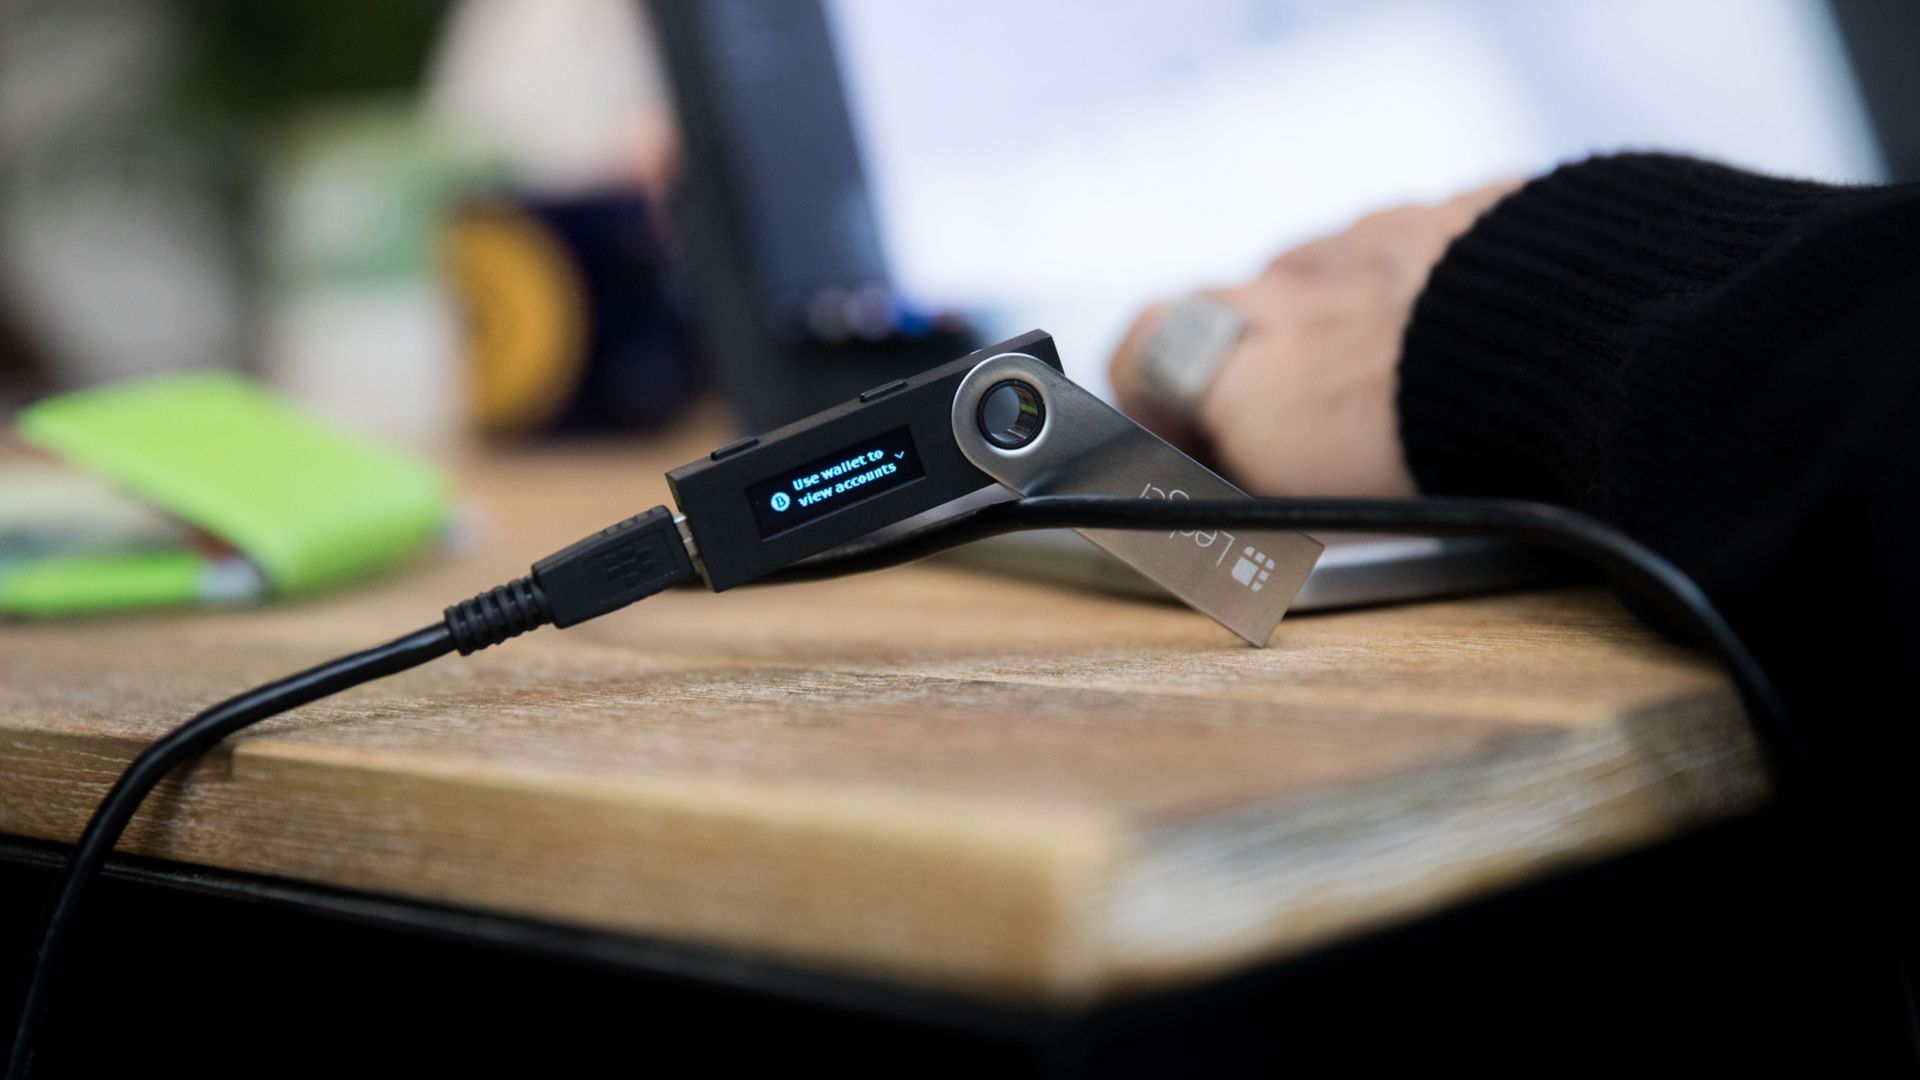
Résumé exécutif et positionnement sur le marché
Le principe fondamental du matériel de cryptographie en stockage froid est l'isolation cryptographique absolue. Les appareils fabriqués par les leaders du marché tels que Ledger sont théoriquement conçus pour garantir qu'aucune phrase de récupération privée ne touche jamais un environnement en ligne, atténuant ainsi complètement les vecteurs d'attaque véhiculés par le réseau. Cependant, une faille majeure et évolutive dans la chaîne d'approvisionnement matérielle a brisé cette hypothèse. Les enquêtes révèlent que des acteurs malveillants ont réussi à injecter des micro-implants conçus sur mesure dans des portefeuilles matériels Ledger neufs, achetés en magasin et distribués en Asie du Sud-Est et en Europe. À ce jour, cette interception physique sophistiquée a entraîné le vol de plus de 93 millions de dollars d'actifs numériques.
Le vecteur d'attaque contourne les menaces logicielles traditionnelles en ciblant les canaux de vente au détail autorisés, les distributeurs tiers et les revendeurs régionaux. Notamment, les unités achetées directement auprès des circuits de distribution officiels de Ledger restent totalement intègres. Pourtant, la prolifération d'appareils piégés par l'intermédiaire de grands détaillants de produits électroniques européens comme MediaMarkt — retracés par des distributeurs tels qu'Aqipa GmbH — indique une défaillance systémique de l'intégrité de la chaîne d'approvisionnement physique. Cet incident force une réévaluation critique des protocoles d'acquisition de matériel, prouvant que la confiance dans la vente au détail n'est plus un indicateur suffisant pour la vérification cryptographique.
Innovations architecturales et technologiques principales
Du point de vue de l'ingénierie matérielle, la méthode de compromission déployée dans ces unités modifiées illégalement représente une escalade alarmante en matière de sophistication. Les versions antérieures de portefeuilles matériels altérés reposaient souvent sur des câblages grossiers soudés à la main et des composants primitifs. En revanche, l'analyse forensique menée par des chercheurs, dont Mark Karpelès, indique que la dernière génération d'appareils compromissés utilise des circuits imprimés souples (PCB) fabriqués sur mesure et de haute précision. Ces sous-ensembles spécialisés sont habilement insérés directement sous l'assemblage de l'écran du portefeuille matériel, totalement cachés d'une inspection visuelle occasionnelle.
Le mécanisme technologique de l'exploit repose sur une interception optique ou électrique passive plutôt que sur une altération directe de la mémoire. Lorsque l'utilisateur initialise l'appareil et saisit sa phrase de récupération principale, la superposition du PCB souple capture le rendu des pixels ou le flux de données des mots de la phrase secrète. Ces données sensibles en clair sont ensuite acheminées vers un module eSIM et LTE intégré et hautement furtif, encastré dans le boîtier du portefeuille. Alimenté par le bus d'alimentation interne de l'appareil ou par une source secondaire, le module cellulaire malveillant diffuse discrètement les clés privées de l'utilisateur sur les réseaux cellulaires standard, contournant entièrement le modèle de sécurité isolé (air-gapped) du matériel hôte.
Spécifications empiriques et matrice de référence
| Caractéristique / Indicateur | Référence du matériel Stock Ledger | Unité de revendeur compromise | Impact sur la sécurité |
|---|---|---|---|
| Origine de la chaîne d'approvisionnement | Directement de l'usine officielle Ledger | Revendeurs tiers (Asie, Europe) | Risque élevé d'interception |
| Intégrité du circuit imprimé (PCB) | Impeccable d'usine, carte mère monocouche | Superposition de PCB souple cachée sous l'écran | Interception des données de pixels/clés |
| Connectivité | USB / Bluetooth (strictement contrôlé) | Module cellulaire eSIM + LTE non autorisé | Exfiltration de données hors bande |
| Génération de la phrase secrète | Isolé (air-gapped), Élément Sécurisé (SE) isolé | Intercepté à la phase d'affichage/initialisation | Exposition complète en clair |
| Risque de perte financière | Zéro (sauf erreur de l'utilisateur) | Catastrophique (93 M$ et plus volés à l'échelle mondiale) | Perte totale des actifs lors de la configuration |
Thermique, efficacité et ergonomie réelle
L'intégration de composants matériels non documentés — en particulier des modules de transmission cellulaire et des circuits imprimés souples auxiliaires — dans un boîtier contraint et sans ventilateur introduit des anomalies thermiques et électriques critiques. Les portefeuilles matériels de cryptographie standard sont méticuleusement conçus pour une dissipation thermique passive et une faible consommation de courant, privilégiant la longévité et la stabilité de la batterie au détriment du traitement actif des données. L'ajout non autorisé d'un émetteur-récepteur eSIM et LTE actif exige des pics de puissance radiofréquence (RF) persistants, ce qui peut altérer subtilement le profil de charge électrique de l'appareil.
Bien qu'il soit peu probable que les utilisateurs finaux remarquent un bridage thermique sévère en raison de la nature intermittente de l'exfiltration des données, les modifications physiques dégradent gravement l'ergonomie structurelle et les tolérances dimensionnelles du boîtier. L'épaisseur accrue du PCB souple sous l'assemblage de l'écran peut créer des micro-espaces, une résistance inégale lors de la pression sur les boutons ou une légère déformation du châssis. Dans les environnements dotés de protocoles d'assurance qualité rigoureux, ces subtiles déviations physiques constituent le principal indicateur de diagnostic pour les consommateurs qui tentent d'auditer manuellement l'intégrité physique de leur matériel par rapport à la documentation de démontage officielle de Ledger.
Le verdict définitif
La vague massive de portefeuilles matériels Ledger compromis sert de signal d'alarme retentissant pour l'ensemble du secteur de la sécurité matérielle. La conclusion définitive pour les consommateurs et les gestionnaires d'actifs d'entreprise est claire : la disponibilité au détail par le biais de vitrines tierces à l'apparence autorisée ne garantit plus l'authenticité du matériel. Les utilisateurs doivent impérativement se procurer des dispositifs de stockage à froid exclusivement par le biais des canaux officiels directs.
Pour toute personne ayant acquis un portefeuille matériel auprès de fournisseurs tiers tels que Cryptobilis ou de chaînes électroniques européennes au cours des 90 derniers jours, la recommandation est absolue : ne procédez pas à la configuration initiale de l'appareil. Ceux qui ont déjà initialisé un matériel suspect doivent immédiatement transférer leurs fonds vers un portefeuille nouvellement généré et vérifié. En fin de compte, tant que les chaînes mondiales de distribution de matériel ne mettront pas en œuvre un suivi cryptographique de la chaîne d'approvisionnement, l'inspection physique et l'approvisionnement direct auprès du fabricant resteront les seules défenses viables contre la subversion de la chaîne d'approvisionnement par des acteurs étatiques.