Section 1 : Résumé analytique et positionnement sur le marché
La démocratisation rapide de l'infrastructure IA — portée par la prolifération des proxys LLM open-source, des moteurs d'inférence locaux et des utilitaires conteneurisés — a dépassé la posture de sécurité des déploiements en entreprise. L'émergence de la campagne de logiciels malveillants « PoeLLM », identifiée par les Black Lotus Labs de Lumen, souligne un changement critique dans la stratégie des acteurs de la menace : le passage des attaques de terminaux classiques à l'exploitation massive de serveurs haute puissance. En ciblant des infrastructures spécialisées comme LiteLLM, Ollama et Gitea, les attaquants détournent les outils conçus pour accélérer l'intelligence économique, transformant de fait les nœuds de calcul haute performance (HPC) en plateformes clandestines de minage de cryptomonnaies.
Du point de vue du positionnement sur le marché, cette campagne met en lumière le « fossé d'exposition » inhérent aux architectures IA modernes. Alors que les entreprises se précipitent pour intégrer des proxys locaux comme LiteLLM ou des services conteneurisés comme Gotenberg pour les pipelines RAG (génération augmentée par récupération), la frontière entre les outils de développement internes et les services exposés au public devient souvent floue. PoeLLM représente une maturité sophistiquée dans le domaine du cryptojacking ; plutôt que de chercher des identifiants d'utilisateurs, il recherche des cycles GPU et CPU bruts. Pour les responsables du matériel, cela signifie que le matériel compatible IA n'est plus seulement une ligne budgétaire — c'est désormais un actif de sécurité de premier ordre qui nécessite une défense périmétrique renforcée et une gestion rigoureuse des correctifs.
Section 2 : Innovations architecturales et technologiques clés
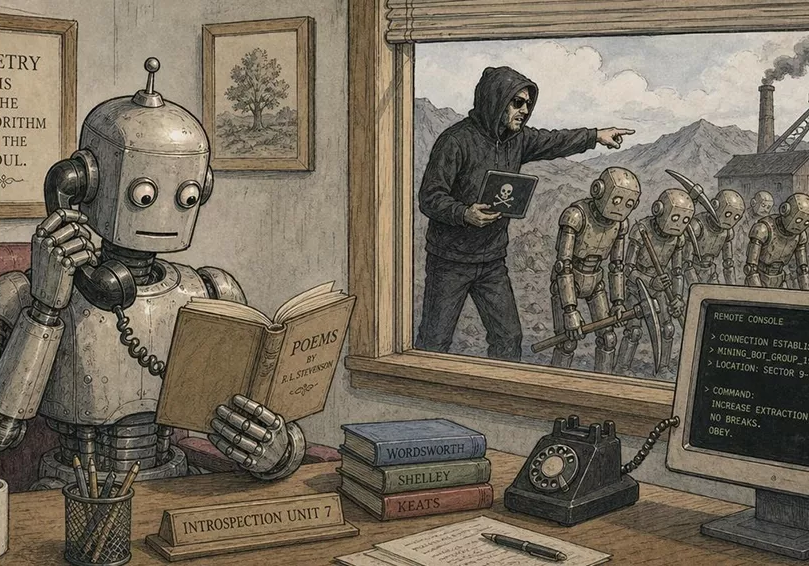
La marque de fabrique de la campagne PoeLLM est son approche novatrice de la résilience du Command-and-Control (C2). Fuyant les adresses IP codées en dur ou les noms de domaine facilement bloquables, le logiciel malveillant utilise un poème en deux strophes hébergé sur GitHub intitulé On the Nature of Connection. Cette approche « stéganographique » utilise des mots spécifiques au sein du poème comme clés pour résoudre l'adresse IPv4 actuelle du C2. En mettant à jour le poème onze fois depuis avril 2026, les opérateurs ont maintenu avec succès une infrastructure rotative qui échappe au filtrage traditionnel par domaine statique. Cette méthode démontre une sophistication croissante en matière d'obfuscation, dissimulant efficacement des instructions malveillantes au grand jour au sein d'un trafic de dépôt légitime et signé cryptographiquement.
Techniquement, le déploiement de la charge utile repose sur l'exploitation de vulnérabilités publiques dans des services dépourvus d'un contrôle d'accès basé sur les rôles (RBAC) approprié. Dans le cas de LiteLLM, par exemple, la CVE-2026-42271 permettait aux attaquants d'exécuter des commandes shell via une requête POST spécialement conçue. Une fois l'hôte compromis, le logiciel malveillant injecte des mineurs XMRig ou Iron, qui commencent immédiatement à exploiter les ressources matérielles disponibles. Fait crucial, le logiciel malveillant ne se contente pas de miner ; il transforme les serveurs infectés en scanners récursifs et en nœuds de propagation d'exploits, créant ainsi un botnet autorépliquant qui étend sa propre surface d'attaque par mouvement latéral au sein de l'écosystème du centre de données.
Section 3 : Spécifications empiriques et matrice de référence
| Fonctionnalité | Référence industrielle (Sécurisé) | Infrastructure affectée par PoeLLM | Niveau d'impact |
|---|---|---|---|
| Vecteur de menace | Exploits CVE connus | Injection shell Zero-Day/N-Day | Élevé |
| Résolution C2 | DNS dynamique / IP codée en dur | Encodage par poésie hébergée sur GitHub | Critique |
| Focus de calcul | Tâches de fond | Minage parallèle GPU/CPU | Sévère |
| Déploiement | Contrôlé par CI/CD | API exposées publiquement | Critique |
| Rythme des correctifs | Mensuel / Mise à jour auto | Ad-hoc (nécessite une intervention manuelle) | Très élevé |
Section 4 : Thermique, efficacité et ergonomie réelle
Dans un environnement de production, le coût caché de PoeLLM est le bridage thermique et la dégradation accélérée du matériel. Le matériel spécifique à l'IA, en particulier ceux équipés de GPU à haute VRAM, est conçu pour des tâches d'inférence intenses et intermittentes, et non pour le cycle de service soutenu, proche de 100 %, nécessité par les mineurs XMRig ou Iron. Lorsque le cryptojacking survient, l'enveloppe thermique du serveur est poussée en permanence jusqu'à ses limites de jonction thermiques absolues (TjMax). Cela entraîne une défaillance prématurée des ventilateurs, une évaporation accélérée de l'électrolyte dans les condensateurs et une dégradation potentielle du silicium, réduisant ainsi le cycle de vie utile des GPU coûteux de type H100 ou de qualité station de travail de 20 à 30 %.
De plus, l'impact « ergonomique » — en termes de réactivité du système — est immédiat. Les administrateurs observeront une latence sévère dans les réponses des proxys IA, des temps d'inférence incohérents et des pics de consommation électrique inexpliqués. Parce que le logiciel malveillant traite l'hôte comme un nœud jetable dans un botnet plus vaste, il ne fait aucune concession pour la longévité du matériel. L'absence de logique de limitation signifie que le coût « réel » d'une infection est bien supérieur à la valeur marchande de la cryptomonnaie volée ; il se mesure en perte de disponibilité de calcul, en défaillance matérielle prématurée et en frais catastrophiques de remédiation médico-légale.
Section 5 : Le verdict définitif
La campagne PoeLLM est un signal d'alarme pour le secteur du matériel IA. La pratique consistant à exposer des outils d'IA de qualité développement (Ollama, LiteLLM, Gotenberg) sur Internet sans une sécurité robuste au niveau réseau constitue désormais un risque commercial critique. Le « gagnant » ici est l'organisation qui adopte un modèle « d'inférence zéro-confiance », où tous les points de terminaison IA sont protégés derrière un proxy authentifié et strictement isolés de l'Internet public.
Recommandation : Auditez immédiatement votre périmètre réseau pour détecter les ports exposés associés aux proxys IA. Appliquez les correctifs sur toutes les instances de LiteLLM vers la version 1.83.7+ et Ivanti Sentry vers les versions recommandées actuelles. Si votre matériel IA ne dessert pas directement un produit public, déplacez immédiatement l'interface derrière un VPN ou une passerelle authentifiée mTLS. Ne comptez pas sur l'obscurité pour protéger votre puissance de calcul — partez du principe que vos dépôts Git locaux et vos points de terminaison publics sont indexés par des scanners automatisés.