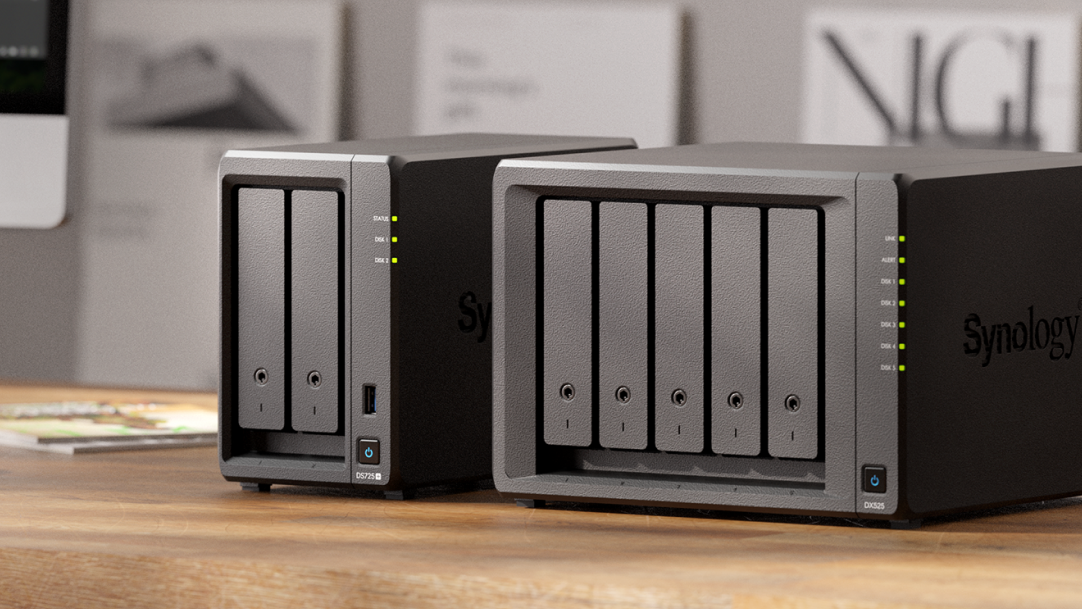
خلاصه مدیریتی و جایگاه در بازار
تجهیزات ذخیرهسازی متصل به شبکه (NAS) تقاطع حساسی میان قابلیت اطمینان سازمانی و دسترسیپذیری مصرفکننده اشغال میکنند. در این میان، مدل Synology DS918+ مدتهاست که به عنوان یک پلتفرم پیشتاز و محبوب برای کاربران حرفهای، کسبوکارهای کوچک و مدیران سیستم مشتاق که به دنبال قابلیتهای ابری محلی قدرتمند هستند، از شهرت درخشانی برخوردار است. با این حال، یک حادثه امنیتی پربازتاب اخیر که شامل یک کاربر متخصص در ردیت بود، آسیبپذیری پایدار در اکوسیستم آزمایشگاههای خانگی مدرن را برجسته میکند: اصطکاک میان طول عمر سختافزار و نظم نگهداری نرمافزار. زمانی که یک مدیر باتجربه طعمه یک کمپین باجافزاری خودکار میشود، این امر به عنوان یادآوری تجربی آشکاری عمل میکند که امنیت عملیاتی یک فرآیند مستمر است، نه یک ویژگی دستگاهی که تنظیم شود و به حال خود رها گردد.
در قلب این نفوذ، تلاقی خطرناکی از خطاهای غیرجبری مدیریتی و مبهم بودن معماری نهفته است. بهطور خاص، قرار دادن مستقیم یک دروازه ذخیرهسازی در معرض اینترنت عمومی، همراه با پشته نرمافزاری که ۱۸ ماه عقبتر از وصلههای امنیتی فعلی اجرا میشد، بردار حمله ایدهآلی را ایجاد کرد. در حالی که کاربر آسیبدیده با موفقیت از استراتژی پشتیبانگیری ۳-۲-۱ برای بازیابی دادههای خود استفاده کرد - با بهرهگیری از Proxmox برای مانت کردن پارتیشنهای زیرساختی لینوکس mdraid - این حادثه خطرات ساختاری ذخیرهسازیهای در معرض لبه شبکه را آشکار میکند. از آنجا که تولیدکنندگان سختافزار بیشتر به سمت خدمات پیشروی میکنند، مسئولیت هم بر عهده فروشنده است تا کانالهای اطلاعرسانی شفافی را فراهم کند و هم بر عهده کاربر است تا به اصول محیطی صفر-اعتماد پایبند بماند.
نوآوریهای اصلی معماری و فناورانه
در زیر بدنه شیک و پلاستیکی سیاه رنگ Synology DS918+، سیستمعامل DiskStation Manager (DSM) اجرا میشود که یک سیستمعامل پیشرفته ساخته شده بر پایه هسته لینوکس است. تجمع ذخیرهسازی از طریق RAID نرمافزاری استاندارد لینوکس (mdadm) مدیریت میشود که در طول مرحله بازیابی حادثه به عنوان نهاییترین شبکه ایمنی ثابت شد. از آنجا که DSM به پارتیشنبندی و سیستمهای فایل استاندارد (عموماً Btrfs یا ext4 بر روی mdraid) متکی است، مدیران در بند کنترلکنندههای سختافزاری اختصاصی گرفتار نمیشوند. هنگامی که فاجعهای رخ میدهد، درایوها را میتوان از محفظه فیزیکی خارج کرد، به یک هایپروایزر مانند Proxmox یا یک میزبان لینوکس خام متصل نمود و به صورت بومی برای بازیابی بلوکهای داده خام مانت کرد - که گواهی بر تابآوری متنباز در سختافزارهای با اکوسیستم بسته است.
با این حال، خود بردار حمله نشاندهنده چالشهای سیستمی در نحوه ارائه و اعلام بهروزرسانیهای میانافزار و بستهها به کاربر نهایی است. این نفوذ به CVE-2024-10441 نسبت داده شد؛ یک آسیبپذیری بحرانی اجرای کد از راه دور (RCE) که بیش از یک سال مستند شده بود. برای تشدید خطر، گزارشهای جامعه کاربری نشان میدهند که نسخههای قدیمیتر رابط کاربری گرافیکی DSM گاهی اوقات سیستمها را «بهروز» گزارش میدهند، حتی زمانی که بولتنهای امنیتی مهم نیازمند مداخله دستی هستند. علاوه بر این، معماری Synology بهروزرسانیهای سیستمعامل اصلی را از وصلههای بستههای فردی (مانند محیطهای زمان اجرای PHP) جدا میکند و نیازمند نگهداری چندلایه است که به راحتی از دید حتی مدیران ساعی نیز پنهان میماند اگر اعلانهای مستقیم یا هشدارهای ایمیلی خارج از باند از دست بروند.
مشخصات تجربی و ماتریس محکزنی
| پارامتر / ویژگی | Synology DS918+ (دستگاه حادثه) | خط پایه مدرن کاربران حرفهای | استاندارد سازمانی |
|---|---|---|---|
| معماری پردازنده | اینتل سلرون J3455 (4 هسته / 4 ترد) | اینتل سلرون N5105 / ایامدی رایزن | اینتل زئون D / اپیک تعبیهشده |
| پشتیبان ذخیرهسازی پیشفرض | mdadm / Btrfs / ext4 | ZFS / RAID نرمافزاری Btrfs | ZFS / RAID سختافزاری با BBU |
| بردار حمله اصلی | قرارگیری مستقیم رابط وب در WAN | تونل VPN وایگارد / تیلاسکیل | دسترسی شبکه صفر اعتماد (ZTNA) |
| مکانیزم بهروزرسانی | دستی / اعلانات پراکنده رابط کاربری | بهروزرسانیهای پسزمینه خودکار | مدیریت متمرکز ناوگان |
| وضعیت آسیبپذیری | CVE-2024-10441 (۱۸ ماه بدون وصله) | روز صفر پایششده از طریق تلهمتری | وصلهگذاری فوری خودکار |
حرارت، بهرهوری و ارگونومی دنیای واقعی
از منظر کاملاً فیزیکی و محیطی، واحدهای رده DS918+ با ارائه چگالی ذخیرهسازی بالا، چهار محفظه درایو و دو اسلات کش M.2 NVMe در یک قاب جمعوجور و کممصرف، عملکرد درخشانی دارند. این دستگاهها با مصرف برق کم در حالت بیکاری، به آرامی در دفاتر خانگی یا اتاقهای تاسیسات قرار میگیرند و اتلاف حرارتی را از طریق دو فن با سرعت متغیر با خروجی صوتیای که به ندرت کاربران را آزار میدهد، متعادل میکنند. این بهرهوری سختافزاری دقیقا همان دلیلی است که چرا آنها مدتها پس از شروع به پایان رسیدن چرخههای عمر پشتیبانی نرمافزاری رسمیشان، همچنان نزد جامعه مشتاقان محبوب باقی میمانند.
با این حال، این احتیاط فیزیکی حس کاذبی از امنیت ایجاد میکند. از آنجا که سختافزار به آرامی و با قابلیت اطمینان در پسزمینه کار میکند، کاربران به ندرت وضعیت امنیتی آن را ممیزی میکنند مگر اینکه مجبور به انجام این کار شوند. ارگونومی رابط وب - که برای سادهسازی مدیریت پیچیده ذخیرهسازی لینوکس به منوهای شهودی کلیک و اشاره طراحی شده است - میتواند ناخواسته تلهمتری بحرانی سیستم را انتزاع و پنهان کند. هنگامی که رابط کاربری وضعیتهای زیرین CVE را مبهم میکند یا در ارسال تهاجمی توصیههای امنیتی حیاتی از طریق کانالهای ارتباطی مستقیم ناکام میماند، تجربه کاربری شیک به یک بدهی تبدیل میشود و مدیران را در حالت خطرناکی از سهلانگاری عملیاتی فرو میبرد.
رأی نهایی
حادثه باجافزاری مربوط به Synology DS918+ شکستی در خود سختافزار نیست، بلکه یک کلاس درس پیشرفته در زمینه خطرات آبشاری ناشی از مواجهه با لبه شبکه و رانش نگهداری است. سختافزار عملکرد تحسینبرانگیزی داشت - هم در سالهای خدماتدهی قابل اعتماد ذخیرهسازی محلی و هم در نحوه تسهیل بازیابی سریع فاجعه از طریق Proxmox توسط استانداردهای باز آن (mdadm). با این حال، این رویداد به عنوان یک هشدار تأکید1 به کل جامعه سختافزار عمل میکند: هرگز تجهیزات ذخیرهسازی را مستقیماً در معرض اینترنت عمومی قرار ندهید.
برای مدیران سیستم و کاربران حرفهای، نتیجهگیری قطعی است. خدمات لبه شبکه باید پشت پروتکلهای تونلزنی امن و مدرن مانند Tailscale یا WireGuard