خلاصه مدیریتی و جایگاهیابی در بازار
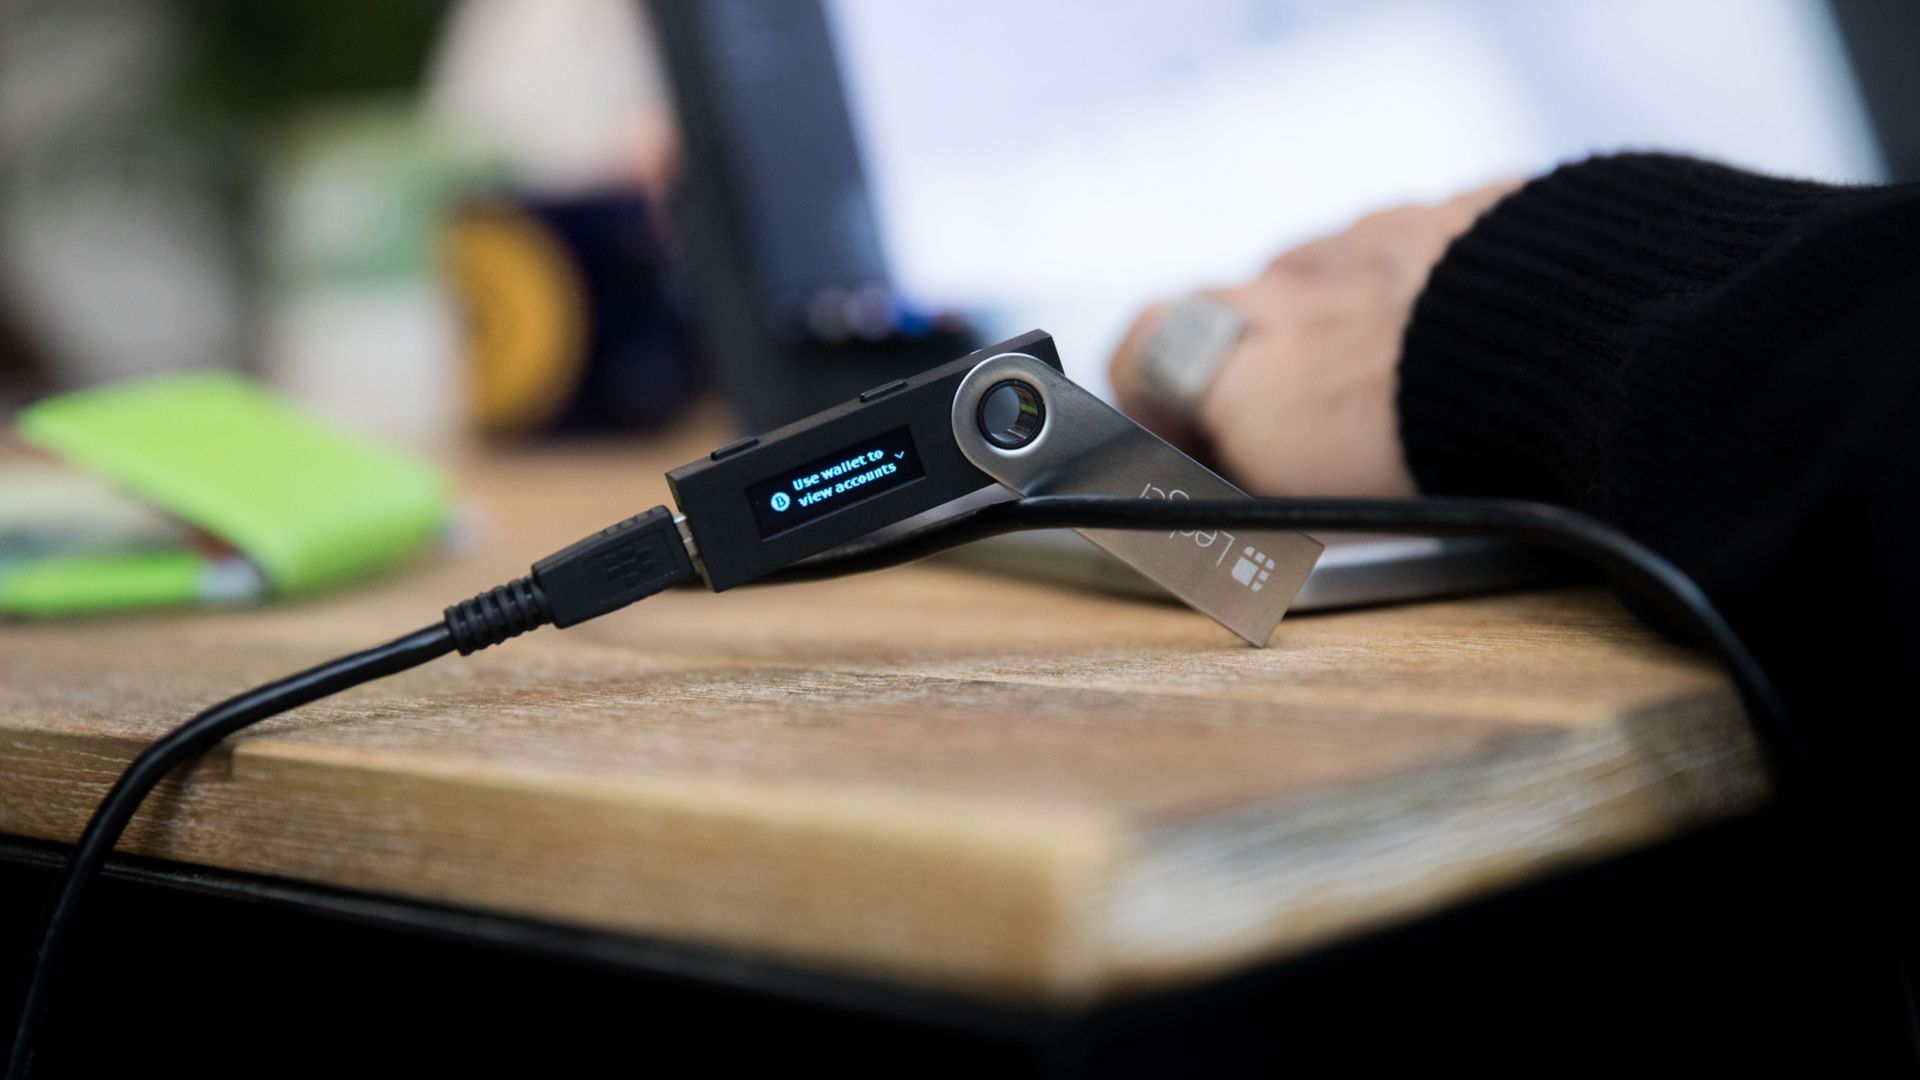
پیشفرض بنیادین سختافزارهای رمزارز سرد، انزوای کامل رمزنگاریشده است. دستگاههای تولیدشده توسط پیشگامان بازار مانند لجر، از نظر تئوریک بهگونهای مهندسی شدهاند که اطمینان حاصل شود عبارات بازیابی خصوصی هرگز با محیط آنلاین تماس پیدا نمیکنند و بردارهای حمله مبتنی بر شبکه را بهطور کامل از بین میبرند. با این حال، یک نقص گسترده و نوظهور در زنجیره تامین سختافزار این فرض را درهم شکسته است. بررسیها نشان میدهد که بازیگران مخرب با موفقیت ریزایپلنتهای سفارشیسازیشده را به کیف پولهای سختافزاری کاملاً نو و خریداریشده از فروشگاههای لجر که در سراسر آسیای جنوب شرقی و اروپا توزیع شدهاند، تزریق کردهاند. تاکنون، این رهگیری فیزیکی پیشرفته منجر به سرقت بیش از ۹۳ میلیون دلار دارایی دیجیتال شده است.
بردار حمله با هدف قرار دادن کانالهای خردهفروشی مجاز، توزیعکنندگان شخص ثالث و عرضهکنندگان منطقهای، تهدیدات سنتی مبتنی بر نرمافزار را دور میزند. نکته قابل توجه این است که واحدهای خریداریشده مستقیماً از خطوط توزیع رسمی لجر کاملاً دستنخورده باقی میمانند. با این حال، تکثیر دستگاههای تلهگذاریشده از طریق خردهفروشان بزرگ الکترونیکی اروپا مانند مدیامارکت - که از طریق توزیعکنندگانی مانند Aqipa GmbH ردیابی شدهاند - نشاندهنده یک شکست سیستمی در یکپارچگی زنجیره تامین فیزیکی است. این حادثه ارزیابی مجدد و حیاتی پروتکلهای تهیه سختافزار را الزامی میکند و ثابت میکند که اعتماد خردهفروشی دیگر معیار کافی برای تأیید رمزنگاری نیست.
نوآوریهای اصلی معماری و فناوری
از perspective مهندسی سختافزار، روش دستکاری بهکاررفته در این واحدهای غیرقانونی تغییریافته نشاندهنده افزایش نگرانکنندهای در سطح پیچیدگی است. نسخههای قبلی کیف پولهای سختافزاری دستکاریشده اغلب به سیمکشیهای ابتدایی و دستی و اجزای اولیه متکی بودند. در مقابل، تحلیلهای پزشکی قانونی توسط محققانی از جمله مارک کارپلس نشان میدهد که آخرین نسل دستگاههای دستکاریشده از بردهای مدار چاپشده (PCB) انعطافپذیر، سفارشی و با دقت مهندسیشده استفاده میکنند. این زیرمجموعههای سفارشی بهطور ماهرانهای مستقیماً در زیر مجموعه نمایشگر کیف پول سختافزاری قرار داده شدهاند و کاملاً از بازرسی بصری معمولی پنهان هستند.
مکانیسم فناوری این سوءاستفاده به جای دستکاری مستقیم حافظه، بر رهگیری نوری یا الکتریکی غیرفعال متکی است. همانطور که کاربر دستگاه را راهاندازی میکند و عبارت بازیابی اصلی خود را وارد میکند، لایه PCB انعطافپذیر، رندر پیکسل یا جریان داده کلمات بازیابی را ضبط میکند. سپس این دادههای متنی حساس به یک ماژول eSIM و LTE مخفی و یکپارچه که در بدنه کیف پول تعبیه شده است، هدایت میشوند. این ماژول سلولی سرکش که توسط باس برق داخلی دستگاه یا منبع ثانویه تغذیه میشود، کلیدهای خصوصی کاربر را بهطور بیسیم در شبکههای سلولی استاندارد پخش میکند و مدل امنیتی ایزوله (Air-gapped) سختافزار میزبان را بهطور کامل دور میزند.
مشخصات تجربی و ماتریس مقایسه
| ویژگی / معیار | پایه سختافزاری لجر اصلی | واحد خردهفروشی دستکاریشده | تأثیر امنیتی |
|---|---|---|---|
| منشأ زنجیره تامین | مستقیماً از کارخانه رسمی لجر | خردهفروشان شخص ثالث (آسیا، اروپا) | خطر بالای رهگیری |
| یکپارچگی PCB | بکر کارخانهای، مادربرد تکلایه | پوشش PCB انعطافپذیر پنهان زیر نمایشگر | رهگیری دادههای پیکسل/کلید |
| اتصال | USB / بلوتوث (کاملاً کنترلشده) | ماژول سلولی غیرمجاز eSIM + LTE | خروج دادههای خارج از باند |
| تولید عبارت بازیابی | ایزوله، عنصر امن (SE) ایزوله | رهگیری در مرحله نمایشگر/راهاندازی | افشای کامل متن ساده |
| خطر زیان مالی | صفر (بهجز خطای کاربر) | فاجعهبار (بیش از ۹۳ میلیون دلار سرقت جهانی) | از دست رفتن کامل دارایی هنگام راهاندازی |
حرارت، کارایی و ارگونومی دنیای واقعی
ادغام اجزای سختافزاری مستندنشده - بهویژه ماژولهای انتقال سلولی و مدارهای چاپی انعطافپذیر کمکی - در یک محفظه محدود و بدون فن، ناهنجاریهای حرارتی و الکتریکی بحرانی ایجاد میکند. کیف پولهای سختافزاری استاندارد رمزارز بهدقت برای دفع حرارت غیرفعال و جریان مصرفی کم طراحی شدهاند و طول عمر و پایداری باتری را بر پردازش دادههای فعال اولویت میدهند. اضافهکردن غیرمجاز یک فرستنده گیرنده فعال eSIM و LTE نیازمند جهشهای توان فرکانس رادیویی (RF) مداوم است که میتواند پروفایل بار الکتریکی دستگاه را بهطور نامحسوس تغییر دهد.
در حالی که کاربران نهایی به دلیل ماهیت ناپیوسته خروج دادهها احتمالاً متوجه افت شدید عملکرد حرارتی نخواهند شد، تغییرات فیزیکی ارگونومی ساختاری و تلورانسهای ابعادی محفظه را بهشدت کاهش میدهد. ضخامت اضافه شده PCB انعطافپذیر در زیر مجموعه نمایشگر میتواند شکافهای میکرو، مقاومت ناهموار در فشردن دکمهها یا تاب برداشتن جزئی شاسی را ایجاد کند. در محیطهایی با پروتکلهای دقیق تضمین کیفیت، این انحرافات فیزیکی ظریف بهعنوان شاخص تشخیصی اصلی برای مصرفکنندگانی عمل میکنند که تلاش میکنند یکپارچگی فیزیکی سختافزار خود را بهصورت دستی در برابر مستندات کالبدشکافی رسمی لجر ممیزی کنند.
قضاوت نهایی
موج عظیم کیف پولهای سختافزاری دستکاریشده لجر بهعنوان زنگ خطری هوشیارکننده برای کل بخش امنیت سختافزار عمل میکند. نتیجهگیری قطعی برای مصرفکنندگان و مدیران داراییهای سازمانی به یک اندازه واضح است: در دسترس بودن خردهفروشی از طریق فروشگاههای شخص ثالث با ظاهر مجاز، دیگر اصالت سختافزار را تضمین نمیکند. کاربران باید منحصراً دستگاههای ذخیرهسازی سرد را از طریق کانالهای مستقیم رسمی تهیه کنند.
برای هرکسی که طی ۹۰ روز گذشته یک کیف پول سختافزاری از فروشندگان شخص ثالث مانند Cryptobilis یا زنجیرههای الکترونیکی اروپایی تهیه کرده است، توصیه مطلق این است: راهاندازی اولیه دستگاه را انجام ندهید. کسانی که قبلاً سختافزار مشکوک را راهاندازی کردهاند، باید فوراً داراییهای خود را به یک کیف پول تازه تولید شده و تأیید شده منتقل کنند. در نهایت، تا زمانی که زنجیرههای توزیع سختافزار جهانی ردیابی زنجیره تامین رمزنگاری را پیادهسازی نکنند، بازرسی فیزیکی و تهیه مستقیم از سازنده تنها دفاعهای قابل اجرا در برابر خرابکاری زنجیره تامین در سطح دولتی باقی میمانند.