بخش ۱: خلاصه اجرایی و جایگاه بازار
دموکراتیکسازی سریع زیرساختهای هوش مصنوعی - که با گسترش پروکسیهای مدل زبانی بزرگ (LLM) متنباز، موتورهای استنتاج محلی و ابزارهای کانتینری هدایت میشود - از وضعیت امنیتی استقرارهای سازمانی معمولی پیشی گرفته است. ظهور کمپین بدافزاری «PoeLLM» که توسط آزمایشگاههای بلک لوتوس (Lumen) شناسایی شده، تغییری حیاتی در استراتژی مهاجمان را نشان میدهد: حرکت از حملات کالایی به نقاط پایانی به سمت بهرهکشی از سرورهای با توان پردازشی بالا. مهاجمان با هدف قرار دادن زیرساختهای تخصصی مانند LiteLLM، Ollama و Gitea، ابزارهایی را که برای تسریع هوش تجاری طراحی شدهاند به سلاح تبدیل کرده و گرههای پردازش با عملکرد بالا (HPC) را به دستگاههای استخراج ارز دیجیتال مخفی تبدیل میکنند.
از دیدگاه جایگاه بازار، این کمپین «شکاف امنیتی» ذاتی در معماریهای نوین هوش مصنوعی را برجسته میکند. در حالی که شرکتها برای ادغام پروکسیهای محلی مانند LiteLLM یا خدمات کانتینری مانند Gotenberg برای خط لولههای RAG (تولید مبتنی بر بازیابی) عجله دارند، مرز بین ابزارهای توسعه داخلی و خدمات عمومی اغلب محو میشود. PoeLLM نشاندهنده بلوغ پیچیدهای در کریپتوجکینگ است؛ این بدافزار به جای جستجوی اعتبار کاربران، به دنبال چرخههای خام پردازنده (CPU) و گرافیکی (GPU) است. برای مدیران سختافزار، این بدان معناست که سختافزار آماده هوش مصنوعی دیگر فقط یک ردیف بودجه نیست، بلکه اکنون یک دارایی امنیتی سطح یک است که نیازمند دفاع محیطی مستحکم و مدیریت دقیق وصلهها است.
بخش ۲: نوآوریهای اصلی معماری و فناورانه
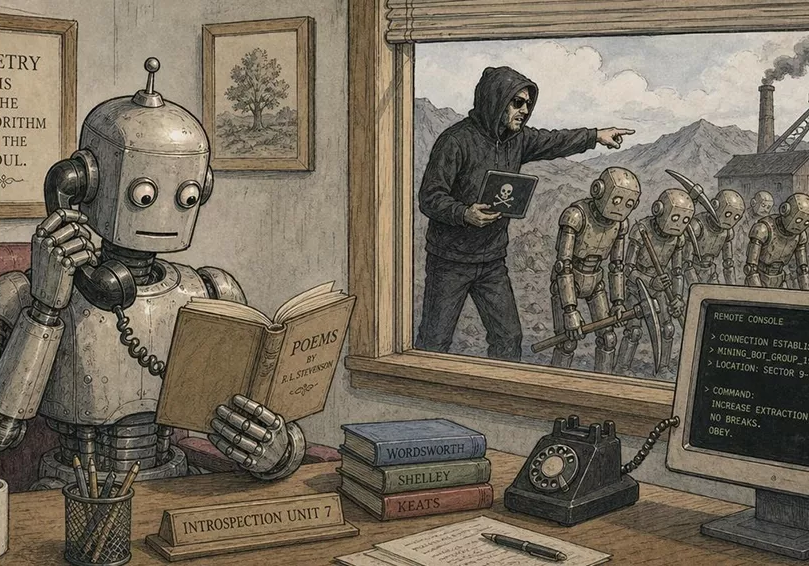
شاخصه کمپین PoeLLM، رویکرد بدیع آن به تابآوری در فرماندهی و کنترل (C2) است. این بدافزار با اجتناب از استفاده از آدرسهای IP ثابت یا دامنههایی که به راحتی مسدود میشوند، از یک شعر دوبندی میزبانی شده در گیتهاب با عنوان «در باب ماهیت اتصال» (On the Nature of Connection) بهره میبرد. این رویکرد «استگانوگرافیک» از کلمات خاصی در شعر به عنوان کلید برای حل آدرس IPv4 فعلی C2 استفاده میکند. گردانندگان این کمپین با بهروزرسانی شعر برای یازده بار از آوریل ۲۰۲۶، با موفقیت زیرساخت چرخشی خود را حفظ کرده و از فیلترینگ دامنههای ایستا سنتی فرار کردهاند. این روش نشاندهنده پیچیدگی فزاینده در مبهمسازی است که دستورات مخرب را در دید عموم و در میان ترافیک مشروع و امضای دیجیتال مخازن کد پنهان میکند.
از نظر فنی، استقرار بار کاری (Payload) به بهرهبرداری از آسیبپذیریهای عمومی در خدماتی وابسته است که فاقد کنترل دسترسی مبتنی بر نقش (RBAC) مناسب هستند. برای مثال در مورد LiteLLM، آسیبپذیری CVE-2026-42271 به مهاجمان اجازه داد تا از طریق یک درخواست POST دستکاری شده، دستورات شل را اجرا کنند. پس از آلوده شدن میزبان، بدافزار شروع به تزریق استخراجکنندههای XMRig یا Iron میکند که بلافاصله از منابع سختافزاری موجود بهرهبرداری میکنند. نکته حیاتی اینجاست که بدافزار تنها به استخراج نمیپردازد؛ بلکه سرورهای آلوده را به اسکنرهای بازگشتی و گرههای انتشار اکسپلویت تبدیل میکند و عملاً یک باتنت خودتکثیرشونده ایجاد میکند که سطح حمله خود را از طریق حرکت جانبی در اکوسیستم مرکز داده گسترش میدهد.
بخش ۳: مشخصات تجربی و ماتریس معیار
| ویژگی | معیار صنعتی (امن) | زیرساخت تحت تاثیر PoeLLM | سطح تاثیر |
|---|---|---|---|
| بردار تهدید | اکسپلویتهای CVE شناخته شده | تزریق شل روز-صفر/N-روز | بالا |
| حل C2 | DNS پویا / IP ثابت | کدگذاری شعری در گیتهاب | بحرانی |
| تمرکز پردازشی | وظایف پسزمینه | استخراج موازی GPU/CPU | شدید |
| استقرار | کنترل شده توسط CI/CD | APIهای در معرض عموم | بحرانی |
| چرخه وصله | ماهانه / خودکار | موردی (نیازمند اقدام دستی) | بسیار بالا |
بخش ۴: حرارت، بهرهوری و ارگونومی دنیای واقعی
در محیط تولید، هزینه پنهان PoeLLM، خفگی حرارتی و تخریب سریع سختافزار است. سختافزارهای ویژه هوش مصنوعی، بهویژه آنهایی که به پردازندههای گرافیکی با VRAM بالا مجهز هستند، برای وظایف استنتاجی سریع و با شدت بالا طراحی شدهاند، نه برای چرخه کاری تقریباً ۱۰۰ درصدی که توسط استخراجکنندههای XMRig یا Iron ضروری است. هنگامی که کریپتوجکینگ رخ میدهد، پاکت حرارتی سرور بهطور مداوم تا حداکثر دمای مجاز (TjMax) تحت فشار قرار میگیرد. این امر منجر به خرابی زودهنگام فن، تبخیر سریع الکترولیت در خازنها و تخریب احتمالی سیلیکون میشود که عملاً عمر مفید پردازندههای گرافیکی گرانقیمت H100 یا سطح ایستگاه کاری را ۲۰ تا ۳۰ درصد کاهش میدهد.
علاوه بر این، تاثیر «ارگونومیک» - از نظر پاسخگویی سیستم - فوری است. مدیران سیستم متوجه تاخیر شدید در پاسخهای پروکسی هوش مصنوعی، زمانهای استنتاج متناقض و افزایش غیرقابل توضیح در مصرف برق خواهند شد. از آنجا که بدافزار با میزبان به عنوان یک گره یکبار مصرف در یک باتنت بزرگتر برخورد میکند، هیچ ملاحظهای برای طول عمر سختافزار قائل نمیشود. فقدان منطق کنترل حرارتی به این معنی است که هزینه «واقعی» یک آلودگی بسیار فراتر از ارزش بازار ارز دیجیتال سرقت شده است؛ این هزینه در قالب از دست رفتن دسترسی به پردازش، خرابی زودهنگام سختافزار و هزینههای گزاف اصلاحات قانونی (Forensics) محاسبه میشود.
بخش ۵: قضاوت نهایی
کمپین PoeLLM زنگ خطری برای بخش سختافزار هوش مصنوعی است. رویه قرار دادن ابزارهای هوش مصنوعی در سطح توسعه (Ollama، LiteLLM، Gotenberg) در معرض اینترنت بدون امنیت لایه شبکه قوی، اکنون یک ریسک تجاری حیاتی است. «برنده» در اینجا سازمانی است که مدل «استنتاج اعتماد-صفر» را اتخاذ کند، جایی که تمام نقاط پایانی هوش مصنوعی پشت یک پروکسی احراز هویت شده قرار گرفته و کاملاً از اینترنت عمومی ایزوله شدهاند.
توصیه: فوراً شبکه محیطی خود را برای پورتهای باز مرتبط با پروکسیهای هوش مصنوعی ممیزی کنید. تمام نمونههای LiteLLM را به نسخه 1.83.7+ و Ivanti Sentry را به نسخههای توصیه شده فعلی بهروزرسانی کنید. اگر سختافزار هوش مصنوعی شما مستقیماً به یک محصول عمومی خدمات نمیدهد، بلافاصله رابط آن را پشت یک VPN یا دروازه با احراز هویت mTLS منتقل کنید. برای محافظت از توان پردازشی خود به پنهانکاری تکیه نکنید؛ فرض کنید مخازن محلی Git و نقاط پایانی عمومی شما توسط اسکنرهای خودکار فهرستبندی میشوند.