Resumen ejecutivo y posicionamiento en el mercado
Los dispositivos de almacenamiento conectado en red (NAS) ocupan una intersección crítica entre la fiabilidad empresarial y la accesibilidad para el consumidor. Entre ellos, el Synology DS918+ ha disfrutado durante mucho tiempo de una reputación estelar como plataforma de referencia para prosumidores, pequeñas empresas y administradores de sistemas entusiastas que buscan capacidades robustas de nube local. Sin embargo, un incidente de seguridad reciente de alto perfil que involucró a un usuario de Reddit técnicamente competente resalta una vulnerabilidad persistente en el ecosistema moderno de laboratorios domésticos: la fricción entre la longevidad del hardware y la disciplina en el mantenimiento del software. Cuando un administrador experimentado es víctima de una campaña automatizada de ransomware, sirve como un crudo recordatorio empírico de que la seguridad operativa es un proceso continuo, no una característica de electrodoméstico de configurar y olvidar.
En el centro de esta brecha se encuentra una convergencia peligrosa de errores administrativos no forzados y opacidad arquitectónica. Específicamente, exponer una pasarela de almacenamiento directamente a la red pública de internet, combinado con una pila de software que funcionaba 18 meses por detrás de los parches de seguridad actuales, creó un vector de ataque ideal. Si bien el usuario afectado aprovechó con éxito una estrategia de respaldo 3-2-1 para recuperar sus datos —utilizando Proxmox para montar las particiones Linux subyacentes mdraid—, el incidente deja al descubierto los riesgos estructurales del almacenamiento expuesto en el perímetro. A medida que los fabricantes de hardware se adentran más en los servicios, la responsabilidad recae tanto en el proveedor de proporcionar canales de notificación transparentes como en el usuario de adherirse a los principios de perímetro de confianza cero.
Innovaciones arquitectónicas y tecnológicas principales
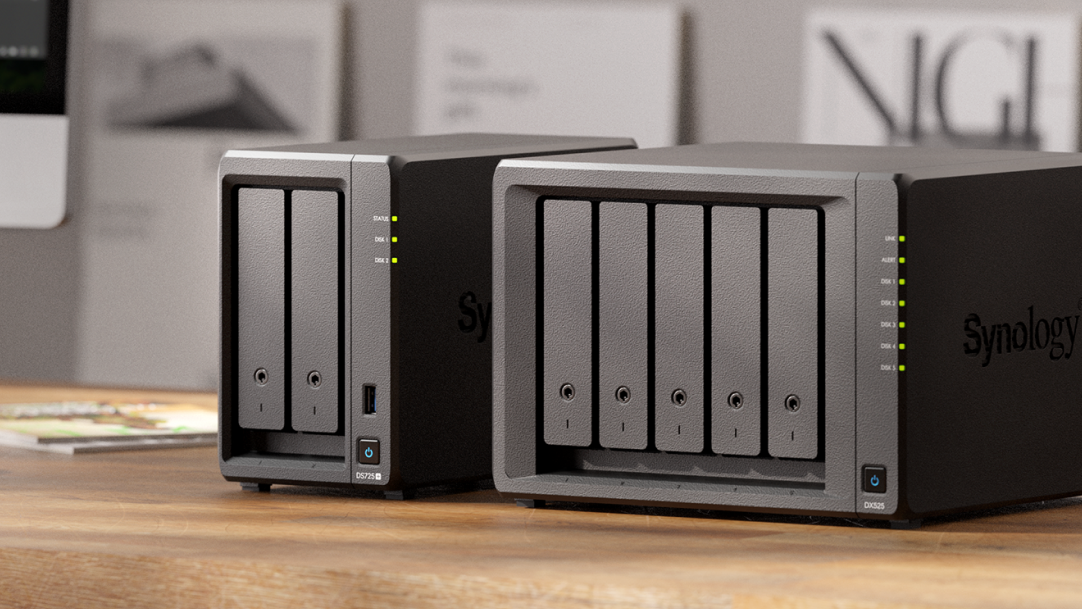
Debajo del elegante chasis de plástico negro del Synology DS918+ se ejecuta DiskStation Manager (DSM), un sistema operativo sofisticado construido sobre una base de núcleo Linux. La agrupación de almacenamiento se gestiona mediante RAID de software estándar de Linux (mdadm), lo que demostró ser la red de seguridad definitiva durante la fase de recuperación del incidente. Debido a que DSM se basa en particiones y sistemas de archivos estándar (predominantemente Btrfs o ext4 sobre mdraid), los administradores no están atados a controladores de hardware propietarios. Cuando ocurre una catástrofe, las unidades se pueden extraer de la bahía física, conectarse a un hipervisor como Proxmox o a un host Linux convencional, y montarse de forma nativa para recuperar bloques de datos sin procesar, un testimonio de la resiliencia de código abierto dentro del hardware de ecosistema cerrado.
Sin embargo, el vector de ataque en sí subraya los desafíos sistémicos en la forma en que se entregan y señalan las actualizaciones de firmware y paquetes al usuario final. La brecha se atribuyó a CVE-2024-10441, una vulnerabilidad crítica de ejecución remota de código (RCE) que había estado documentada durante más de un año. Agravando el riesgo, los informes de la comunidad indican que las iteraciones anteriores de la interfaz gráfica de usuario de DSM informan ocasionalmente que los sistemas están "actualizados" incluso cuando los boletines de seguridad importantes requieren intervención manual. Además, la arquitectura de Synology separa las actualizaciones del núcleo del S.O. de los parches de paquetes individuales (como los entornos de tiempo de ejecución de PHP), lo que requiere un mantenimiento de múltiples niveles que pasa desapercibido fácilmente incluso para los administradores diligentes si se pierden las notificaciones automáticas directas o las alertas por correo electrónico fuera de banda.
Especificaciones empíricas y matriz de rendimiento
| Parámetro / Característica | Synology DS918+ (Unidad del incidente) | Línea base moderna para prosumidores | Estándar empresarial |
|---|---|---|---|
| Arquitectura de CPU | Intel Celeron J3455 (4C/4T) | Intel Celeron N5105 / AMD Ryzen | Intel Xeon D / EPYC Embedded |
| Backend de almacenamiento predeterminado | mdadm / Btrfs / ext4 | ZFS / RAID de software Btrfs | ZFS / RAID de hardware con BBU |
| Vector de ataque principal | Exposición directa de la interfaz web WAN | Túnel VPN WireGuard / Tailscale | Acceso a red de confianza cero (ZTNA) |
| Mecanismo de actualización | Manual / Avisos de interfaz fragmentados | Actualizaciones automáticas en segundo plano | Gestión centralizada de flotas |
| Estado de vulnerabilidad | CVE-2024-10441 (18 meses sin parchear) | Día cero monitorizado mediante telemetría | Parcheo en caliente automatizado |
Térmica, eficiencia y ergonomía en el mundo real
Desde un punto de vista puramente físico y ambiental, las unidades de la clase DS918+ sobresalen al ofrecer una alta densidad de almacenamiento, cuatro bahías para unidades y dos ranuras de caché M.2 NVMe dentro de un formato compacto y de bajo consumo. Consumiendo una potencia mínima en ralentí, estos dispositivos se ubican silenciosamente en oficinas domésticas o armarios de servicios públicos, equilibrando la disipación térmica a través de ventiladores duales de velocidad variable con una salida acústica que rara vez molesta a los usuarios. Esta eficiencia de hardware es precisamente la razón por la cual siguen siendo muy queridos por la comunidad de entusiastas mucho después de que sus ciclos de vida de soporte de software oficial comiencen a disminuir.
Aun así, esta discreción física crea una falsa sensación de seguridad. Debido a que el hardware opera de manera silenciosa y confiable en segundo plano, los usuarios rara vez auditan su postura de seguridad a menos que se vean obligados a hacerlo. La ergonomía de la interfaz web —diseñada para simplificar la gestión compleja de almacenamiento de Linux en menús intuitivos de apuntar y hacer clic— puede abstraer sin advertirlo la telemetría crítica del sistema. Cuando la interfaz de usuario oscurece los estados subyacentes de las CVE o no impulsa agresivamente los avisos de seguridad vitales a través de canales de comunicación directos, la elegante experiencia de usuario se transforma en un inconveniente, adormeciendo a los administradores en un peligroso estado de complacencia operativa.
El veredicto definitivo
El incidente de ransomware que involucró al Synology DS918+ no es una falla del hardware en sí, sino una clase magistral sobre los riesgos en cascada de la exposición perimetral y la deriva en el mantenimiento. El hardware funcionó admirablemente, tanto en sus años de servicio de almacenamiento local confiable como en cómo sus estándares abiertos (mdadm) facilitaron una rápida recuperación ante desastres a través de Proxmox. Sin embargo, el evento sirve como una advertencia enfática para toda la comunidad de hardware: nunca exponga los dispositivos de almacenamiento directamente a la red pública de internet.
Para los administradores de sistemas y prosumidores por igual, la conclusión es absoluta. Los servicios perimetrales deben bloquearse detrás de protocolos de tunelización seguros y modernos como Tailscale o WireGuard. Simultáneamente, los proveedores de hardware deben modernizar su telemetría para garantizar que los parches de seguridad críticos nunca queden enmascarados por estados ambiguos de la interfaz de usuario. En última instancia, la disciplina humana en la gestión de parches sigue siendo la línea de defensa más crítica en la infraestructura de datos moderna.