Resumen Ejecutivo y Posicionamiento en el Mercado
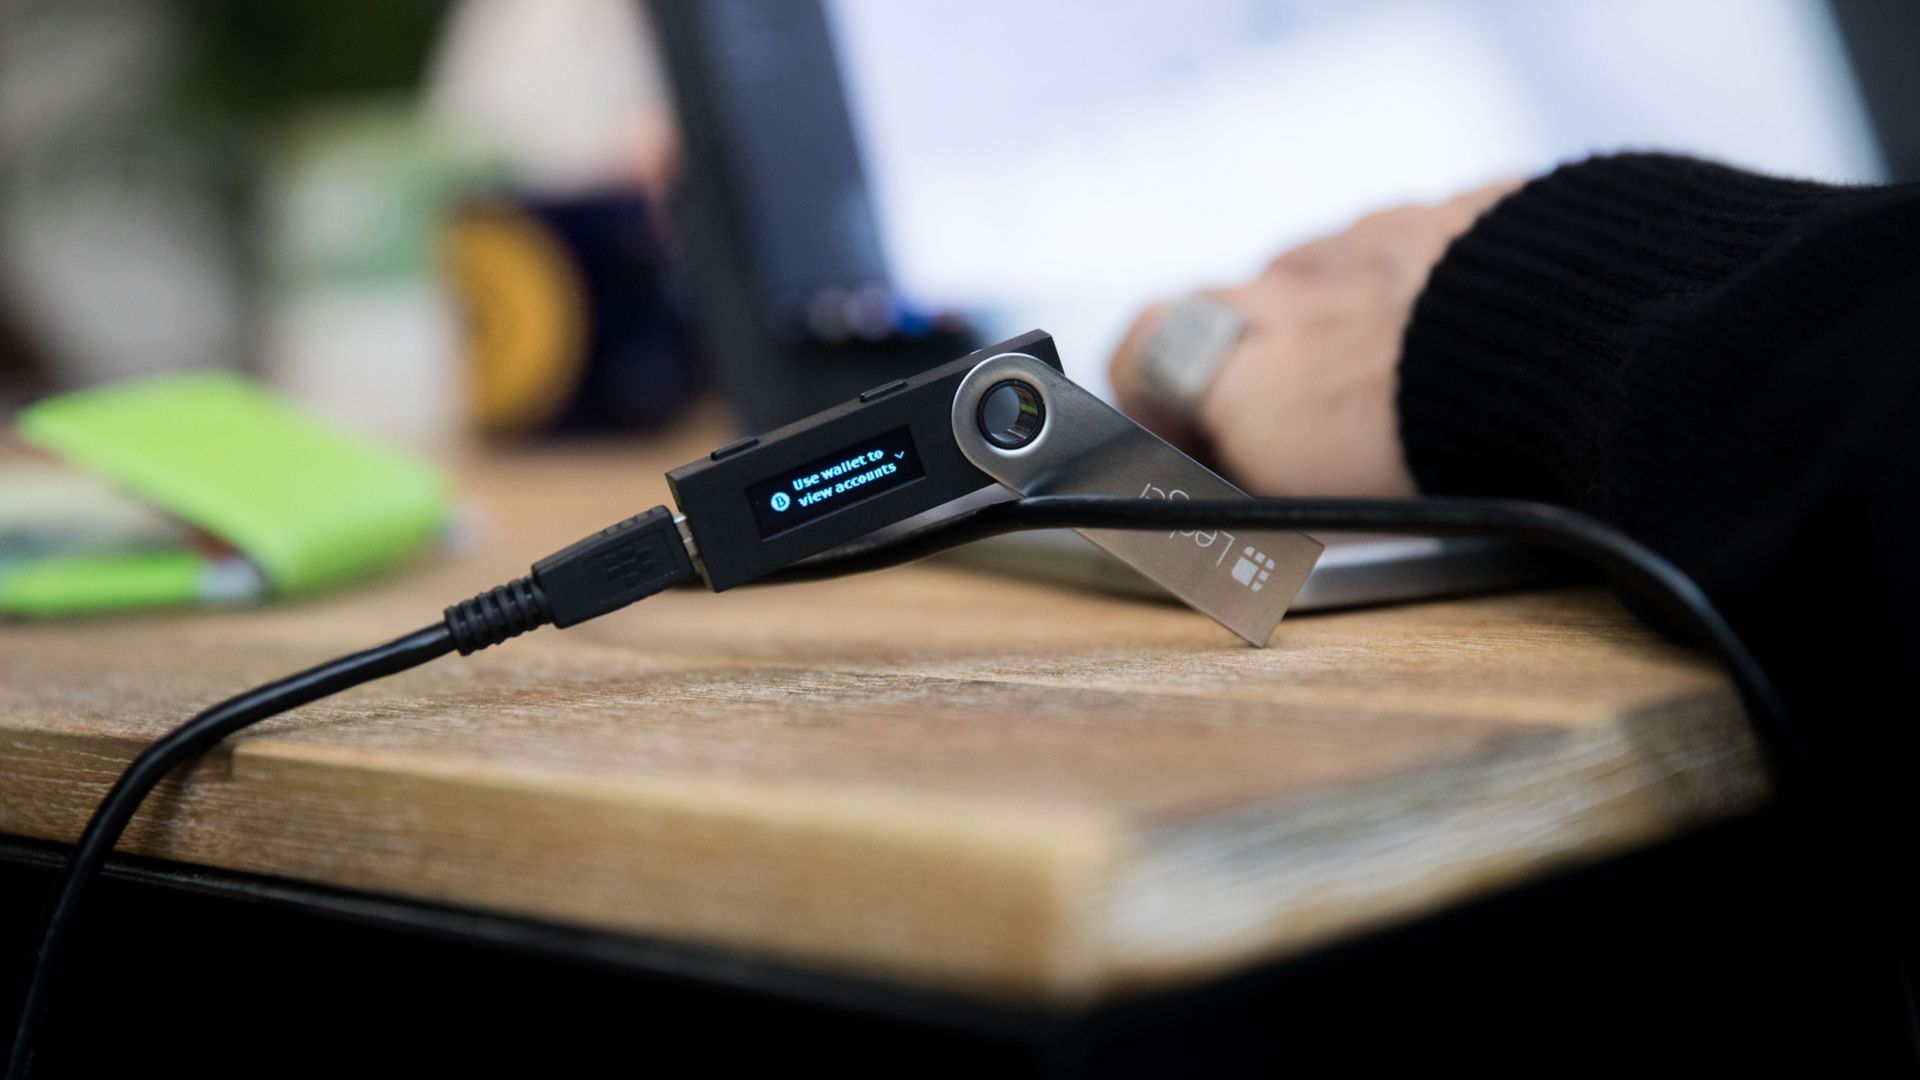
La premisa fundamental del hardware de criptomonedas de almacenamiento en frío es el aislamiento criptográfico absoluto. Los dispositivos fabricados por líderes del mercado como Ledger están teóricamente diseñados para garantizar que las frases de recuperación privadas nunca entren en contacto con un entorno en línea, mitigando por completo los vectores de ataque transmitidos por la red. Sin embargo, una brecha masiva en la cadena de suministro de hardware ha hecho añicos esta suposición. Las investigaciones revelan que actores maliciosos han inyectado con éxito microimplantes diseñados a medida en carteras de hardware Ledger nuevas, compradas en tiendas y distribuidas en el Sudeste Asiático y Europa. Hasta la fecha, esta sofisticada interceptación física ha resultado en más de 93 millones de dólares en activos digitales sustractos.
El vector de ataque elude las amenazas tradicionales basadas en software al apuntar a canales minoristas autorizados, distribuidores externos y revendedores regionales. En particular, las unidades compradas directamente en los canales de distribución oficiales de Ledger permanecen completamente intactas. Sin embargo, la proliferación de dispositivos trampa a través de importantes minoristas de electrónica europeos como MediaMarkt —rastreados a través de distribuidores como Aqipa GmbH— indica un fallo sistémico en la integridad física de la cadena de suministro. este incidente obliga a una reevaluación crítica de los protocolos de adquisición de hardware, demostrando que la confianza minorista ya no es un sustituto suficiente para la verificación criptográfica.
Innovaciones Arquitectónicas y Tecnológicas Clave
Desde la perspectiva de la ingeniería de hardware, el método de compromiso desplegado en estas unidades modificadas ilícitamente representa una escalada alarmante en sofisticación. Las iteraciones anteriores de carteras de hardware manipuladas a menudo dependían de cableado rudimentario soldado a mano y componentes primitivos. En contraste, el análisis forense realizado por investigadores como Mark Karpelès indica que la última generación de dispositivos comprometidos utiliza placas de circuito impreso (PCB) flexibles fabricadas a medida y de precisión. Estos subconjuntos diseñados para tal fin se insertan hábilmente directamente debajo del ensamblaje de la pantalla de la cartera de hardware, completamente ocultos a la inspección visual informal.
Mecanismo tecnológico de la explotación se basa en la intercepción óptica o eléctrica pasiva en lugar de la manipulación directa de la memoria. A medida que el usuario inicializa el dispositivo e introduce su frase de recuperación maestra, la superposición de PCB flexible captura la representación de píxeles o el flujo de datos de las palabras semilla. Estos datos confidenciales de texto plano se enrutan a un módulo eSIM y LTE integrado y altamente encubierto, incrustado dentro de la carcasa de la cartera. Alimentado por el bus de energía interno del dispositivo o una fuente secundaria, el módulo celular clandestino transmite silenciosamente las claves privadas del usuario a través de redes celulares estándar, eludiendo por completo el modelo de seguridad aislado por aire ("air-gapped") del hardware host.
Especificaciones Empíricas y Matriz de Referencia
| Característica / Métrica | Línea Base de Hardware Ledger de Fábrica | Unidad de Revendedor Comprometida | Impacto en la Seguridad |
|---|---|---|---|
| Origen en la Cadena de Suministro | Directo de la Fábrica Oficial de Ledger | Revendedores externos (Asia, Europa) | Alto riesgo de intercepción |
| Integridad de la PCB | Prístina de fábrica, placa base de una sola capa | Superposición de PCB flexible oculta bajo la pantalla | Intercepción de datos de píxeles/claves |
| Conectividad | USB / Bluetooth (Estrictamente controlado) | Módulo celular eSIM + LTE no autorizado | Exfiltración de datos fuera de banda |
| Generación de Semillas | Aislada por aire, Elemento Seguro (SE) aislado | Interceptada en la fase de pantalla/inicialización | Exposición completa en texto plano |
| Riesgo de Pérdida Financiera | Cero (salvo error del usuario) | Catastrófico ($93M+ robados globalmente) | Pérdida total de activos al configurar |
Térmica, Eficiencia y Ergonomía del Mundo Real
La integración de componentes de hardware no documentados —específicamente módulos de transmisión celular y circuitos impresos flexibles auxiliares— en un recinto restringido y sin ventilador introduce anomalías térmicas y eléctricas críticas. Las carteras de hardware de criptomonedas estándar están meticulosamente diseñadas para la disipación térmica pasiva y el consumo de corriente baja, priorizando la longevidad y la estabilidad de la batería sobre el procesamiento activo de datos. La adición no autorizada de un transceptor eSIM y LTE activo exige picos de potencia de radiofrecuencia (RF) persistentes, lo que puede alterar sutilmente el perfil de carga eléctrica del dispositivo.
Aunque es poco probable que los usuarios finales noten una limitación térmica severa ("thermal throttling") debido a la naturaleza en ráfaga de la exfiltración de datos, las alteraciones físicas degradan gravemente la ergonomía estructural y las tolerancias dimensionales de la carcasa. El grosor añadido de la PCB flexible debajo del ensamblaje de la pantalla puede crear microhuecos, resistencia desigual al presionar los botones o una ligera deformación del chasis. En entornos con protocolos rigurosos de garantía de calidad, estas sutiles desviaciones físicas sirven como el principal indicador de diagnóstico para los consumidores que intentan auditar manualmente la integridad física de su hardware frente a la documentación oficial de despiece de Ledger.
El Veredicto Definitivo
La masiva ola de carteras de hardware Ledger comprometidas sirve como una llamada de atención aleccionadora para todo el sector de seguridad de hardware. La conclusión definitiva para los consumidores y los gestores de activos empresariales por igual es clara: la disponibilidad minorista a través de tiendas de terceros de aspecto autorizado ya no garantiza la autenticidad del hardware. Los usuarios deben adquirir estrictamente dispositivos de almacenamiento en frío exclusivamente a través de canales directos oficiales.
Para cualquier persona que haya adquirido una cartera de hardware de proveedores externos como Cryptobilis o cadenas electrónicas europeas en los últimos 90 días, la recomendación es absoluta: no realice la configuración inicial del dispositivo. Aquellos que ya hayan inicializado un hardware sospechoso deben transferir inmediatamente sus fondos a una cartera recién generada y verificada. En última instancia, hasta que las cadenas mundiales de distribución de hardware implementen el seguimiento criptográfico de la cadena de suministro, la inspección física y la adquisición directa al fabricante siguen siendo las únicas defensas viables contra la subversión de la cadena de suministro a nivel estatal.