Sección 1: Resumen ejecutivo y posicionamiento en el mercado
La rápida democratización de la infraestructura de IA, impulsada por la proliferación de proxies LLM de código abierto, motores de inferencia locales y utilidades en contenedores, ha superado la postura de seguridad de la implementación empresarial promedio. El surgimiento de la campaña de malware 'PoeLLM', identificada por Black Lotus Labs de Lumen, subraya un cambio crítico en la estrategia de los actores de amenazas: el paso de los ataques de puntos finales básicos a la recolección de cómputo de alto rendimiento. Al apuntar a infraestructura especializada como LiteLLM, Ollama y Gitea, los actores de amenazas están armando las mismas herramientas destinadas a acelerar la inteligencia empresarial, convirtiendo efectivamente los nodos de computación de alto rendimiento (HPC) en plataformas clandestinas de minería de criptomonedas.
Desde el punto de vista del posicionamiento en el mercado, esta campaña destaca la 'Brecha de exposición' inherente a las arquitecturas de IA modernas. A medida que las empresas se apresuran a integrar proxies locales como LiteLLM o servicios en contenedores como Gotenberg para canalizaciones RAG (Generación Aumentada por Recuperación), el límite entre las herramientas de desarrollo interno y los servicios orientados al público a menudo se desdibuja. PoeLLM representa una madurez sofisticada en el criptojacking; en lugar de buscar credenciales de usuario, busca ciclos brutos de GPU y CPU. Para los gerentes de hardware, esto significa que el hardware preparado para IA ya no es solo una partida presupuestaria, ahora es un activo de seguridad de primer nivel que requiere una defensa perimetral reforzada y una gestión de parches rigurosa.
Sección 2: Innovaciones arquitectónicas y tecnológicas centrales
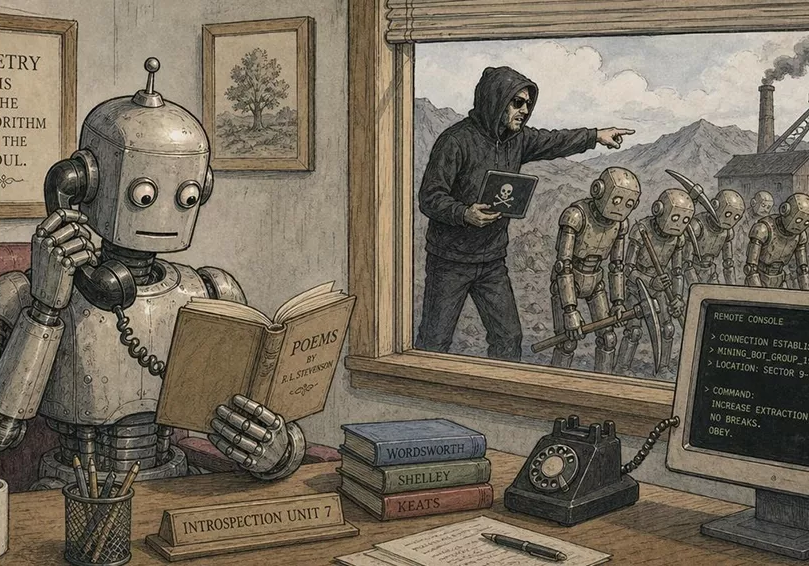
El sello distintivo de la campaña PoeLLM es su novedoso enfoque hacia la resiliencia del Comando y Control (C2). Evitando direcciones IP estándar codificadas o nombres de dominio fáciles de bloquear, el malware aprovecha un poema de dos estrofas alojado en GitHub titulado On the Nature of Connection. Este enfoque 'esteganográfico' utiliza palabras específicas dentro del poema como claves para resolver la dirección IPv4 de C2 actual. Al actualizar el poema once veces desde abril de 2026, los operadores han mantenido con éxito una infraestructura rotativa que evade el filtrado de dominios estáticos tradicional. Este método demuestra una sofisticación creciente en la ofuscación, ocultando eficazmente instrucciones maliciosas a plena vista dentro del tráfico legítimo de repositorios firmados criptográficamente.
Técnicamente, el despliegue de la carga útil se basa en explotar vulnerabilidades orientadas al público en servicios que carecen de un control de acceso basado en roles (RBAC) adecuado. En el caso de LiteLLM, por ejemplo, CVE-2026-42271 permitía a los atacantes ejecutar comandos de shell a través de una solicitud POST manipulada. Una vez que el host está comprometido, el malware inyecta mineros XMRig o Iron, que comienzan inmediatamente a aprovechar los recursos de hardware disponibles. Crucialmente, el malware no solo mina; convierte los servidores infectados en escáneres recursivos y nodos de propagación de exploits, creando efectivamente una red de bots autorreplicante que expande su propia superficie de ataque a través del movimiento lateral dentro del ecosistema del centro de datos.
Sección 3: Especificaciones empíricas y matriz de referencia
| Característica | Línea base industrial (Segura) | Infraestructura afectada por PoeLLM | Nivel de impacto |
|---|---|---|---|
| Vector de amenaza | Exploits de CVE conocidos | Inyección de shell Zero-Day/N-Day | Alto |
| Resolución C2 | DNS dinámico / IP codificada | Codificación de poesía alojada en GitHub | Crítico |
| Enfoque de cómputo | Tareas en segundo plano | Minería paralela GPU/CPU | Severo |
| Implementación | Controlada por CI/CD | APIs expuestas públicamente | Crítico |
| Cadencia de parches | Mensual / Actualización automática | Ad-hoc (requiere manual) | Muy alto |
Sección 4: Térmica, eficiencia y ergonomía del mundo real
En un entorno de producción, el costo silencioso de PoeLLM es la regulación térmica (throttling) y la degradación acelerada del hardware. El hardware específico para IA, particularmente los equipados con GPU de alto VRAM, están diseñados para tareas de inferencia de ráfagas de alta intensidad, no para el ciclo de trabajo sostenido cercano al 100% que requieren los mineros XMRig o Iron. Cuando ocurre el criptojacking, la envolvente térmica del servidor se lleva continuamente a sus límites de unión térmica absoluta (TjMax). Esto induce fallas prematuras en los ventiladores, evaporación acelerada de electrolitos en los capacitores y una posible degradación del silicio, acortando efectivamente el ciclo de vida útil de las costosas GPU H100 o de grado de estación de trabajo en un 20-30%.
Además, el impacto 'ergonómico', en términos de capacidad de respuesta del sistema, es inmediato. Los administradores observarán una latencia severa en las respuestas del proxy de IA, tiempos de inferencia inconsistentes y picos inexplicables en el consumo de energía. Debido a que el malware trata al host como un nodo desechable en una red de bots más grande, no hace concesiones para la longevidad del hardware. La falta de lógica de estrangulamiento significa que el costo 'del mundo real' de una infección es mucho mayor que el valor de mercado de la criptomoneda robada; se mide en pérdida de disponibilidad de cómputo, falla prematura del hardware y el costo operativo catastrófico de la remediación forense.
Sección 5: El veredicto definitivo
La campaña PoeLLM es una llamada de atención para el sector del hardware de IA. La práctica de exponer herramientas de IA de grado de desarrollo (Ollama, LiteLLM, Gotenberg) a Internet sin una seguridad sólida en la capa de red es ahora un riesgo comercial crítico. El 'ganador' aquí es la organización que adopta un modelo de 'inferencia de confianza cero', donde todos los puntos finales de IA están protegidos detrás de un proxy autenticado y aislados estrictamente de la Internet pública.
Recomendación: Audite inmediatamente su perímetro de red en busca de puertos expuestos asociados con proxies de IA. Parchee todas las instancias de LiteLLM a la versión 1.83.7+ e Ivanti Sentry a las versiones recomendadas actuales. Si su hardware de IA no presta servicio directamente a un producto orientado al público, mueva la interfaz detrás de una VPN o una puerta de enlace autenticada por mTLS de inmediato. No confíe en la oscuridad para proteger su cómputo: asuma que sus repositorios Git locales y puntos finales públicos están siendo indexados por escáneres automatizados.