Executive Summary & Marktpositionierung
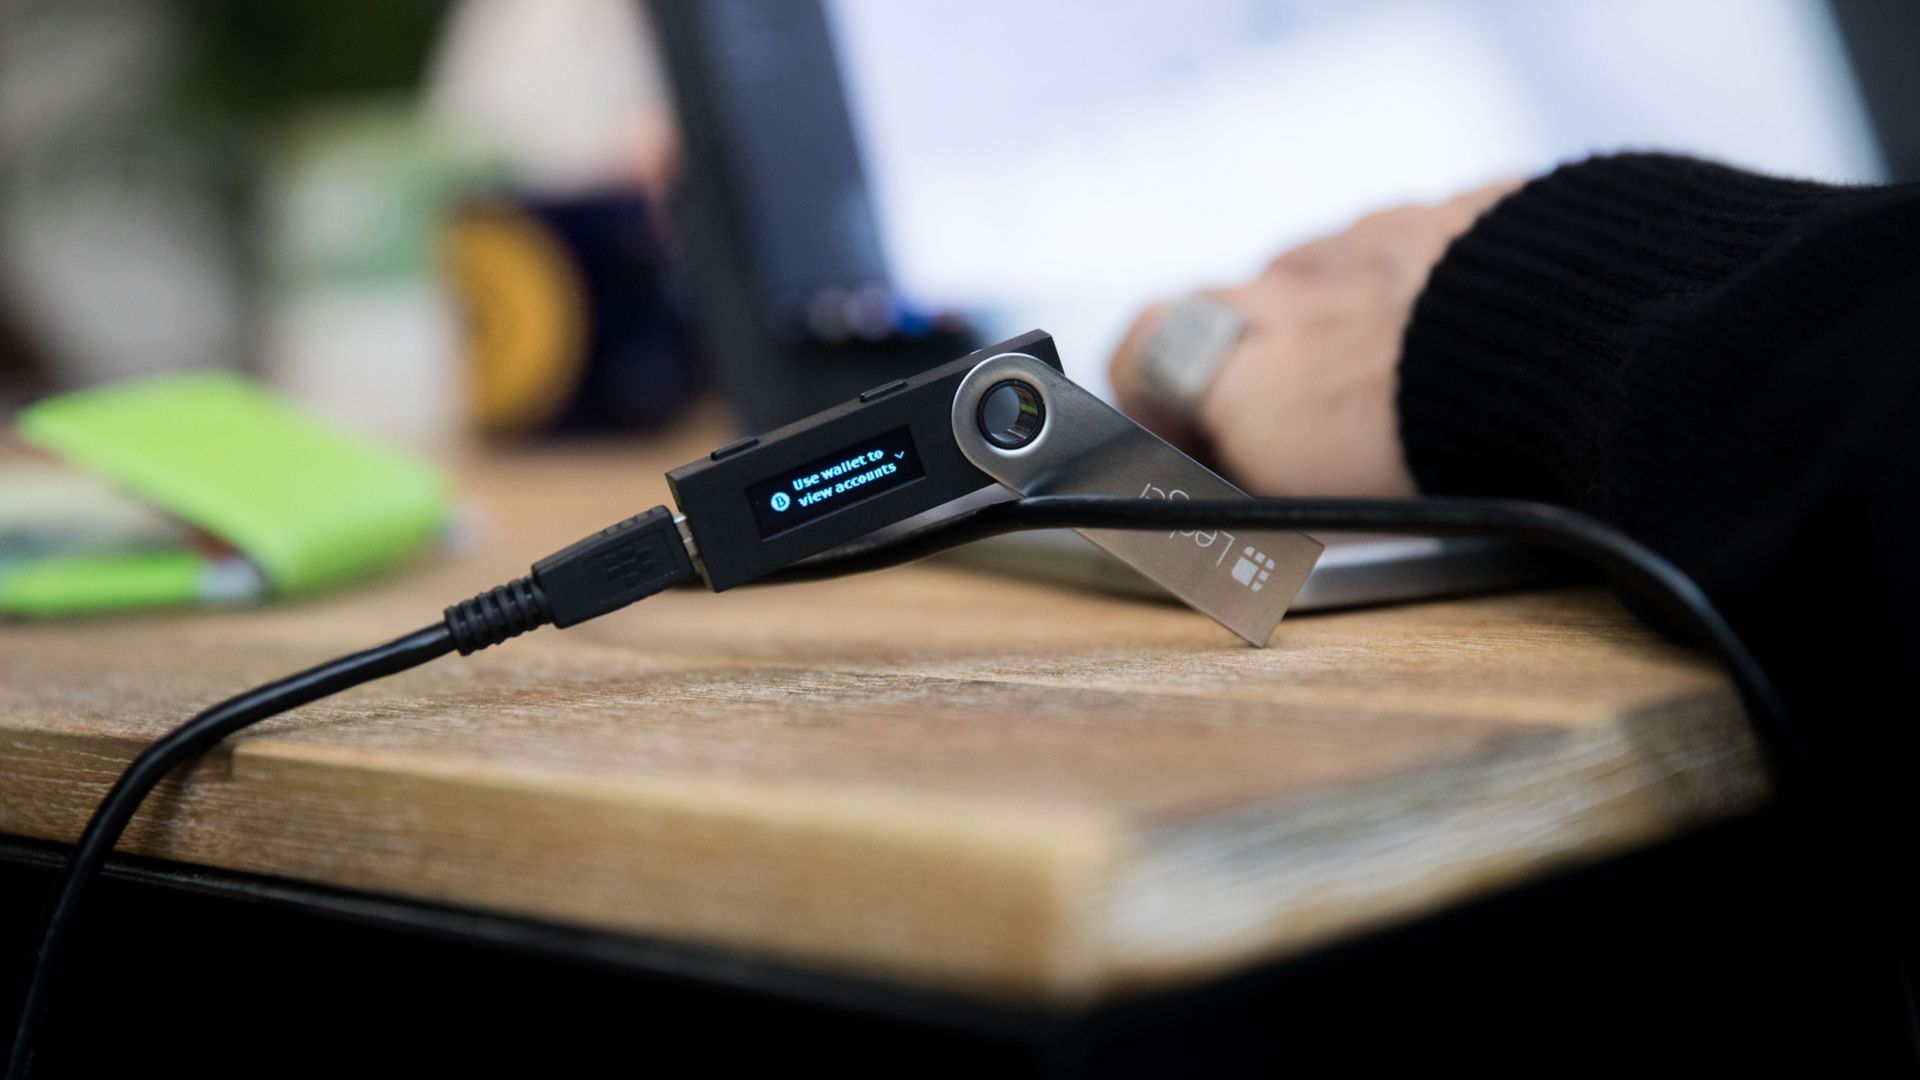
Die grundlegende Prämisse von Cold-Storage-Kryptowährungshardware ist absolute kryptografische Isolierung. Geräte, die von Marktführern wie Ledger hergestellt werden, sind theoretisch so konzipiert, dass private Wiederherstellungsphrasen niemals eine Online-Umgebung berühren, wodurch netzbasierte Angriffsvektoren vollständig ausgeschlossen werden. Ein massiver, sich entfaltender Einbruch in die Hardware-Lieferkette hat diese Annahme jedoch erschüttert. Untersuchungen zeigen, dass böswillige Akteure erfolgreich maßgeschneiderte Mikro-Implants in brandneue, im Laden gekaufte Ledger-Hardware-Wallets injiziert haben, die in Südostasien und Europa vertrieben wurden. Bis dato hat diese ausgeklügelte physische Interzeption zu über 93 Millionen US-Dollar an abgezweigten digitalen Vermögenswerten geführt.
Der Angriffsvektor umgeht herkömmliche softwarebasierte Bedrohungen, indem er auf autorisierte Einzelhandelskanäle, Drittanbieter-Distributoren und regionale Wiederverkäufer abzielt. Bemerkenswert ist, dass Einheiten, die direkt über Ledgers offizielle Vertriebskanäle bezogen wurden, völlig unkompromittiert bleiben. Dennoch zeigt die Verbreitung von mit Sprengfallen versehenen Geräten über große europäische Elektronikeinzelhändler wie MediaMarkt – zurückverfolgt über Distributoren wie die Aqipa GmbH –, ein systemisches Versagen der Integrität der physischen Lieferkette. Dieser Vorfall erzwingt eine kritische Neubewertung der Hardware-Beschaffungsprotokolle und beweist, dass Vertrauen in den Einzelhandel kein ausreichender Indikator mehr für die kryptografische Verifizierung ist.
Kernarchitektur & Technologische Innovationen
Aus Sicht der Hardware-Ingenieurskunst stellt die Methode der Kompromittierung in diesen unrechtmäßig modifizierten Einheiten eine alarmierende Eskalation der Raffinesse dar. Frühere Iterationen manipulierter Hardware-Wallets verließen sich oft auf grobe, handgelötete Verdrahtungen und primitive Komponenten. Im Gegensatz dazu zeigt die forensische Analyse durch Forscher wie Mark Karpelès, dass die neueste Generation kompromittierter Geräte maßgeschneiderte, präzisionsgefertigte flexible PCBs verwendet. Diese zweckgebundenen Baugruppen werden gekonnt direkt unter der Display-Baugruppe der Hardware-Wallet eingefügt und sind für das bloße Auge bei einer Sichtprüfung vollständig unsichtbar.
Der technologische Mechanismus des Exploits beruht auf passiver optischer oder elektrischer Interzeption anstatt auf direkter Speichermanipulation. Wenn der Benutzer das Gerät initialisiert und seine Master-Wiederherstellungsphrase eingibt, erfasst das flexible PCB-Overlay das Pixel-Rendering oder den Datenstrom der Seed-Wörter. Diese sensiblen Klartextdaten werden dann an ein integriertes, hochgradig verdecktes eSIM- und LTE-Modul weitergeleitet, das in das Gehäuse der Wallet eingebettet ist. Angetrieben vom internen Strombus des Geräts oder einer sekundären Quelle, überträgt das eingeschmuggelte Mobilfunkmodul die privaten Schlüssel des Benutzers leise über Standard-Mobilfunknetze und umgeht dabei vollständig das Air-Gapped-Sicherheitsmodell der Host-Hardware.
Empirische Spezifikationen & Benchmark-Matrix
| Merkmal / Metrik | Standard-Ledger-Hardware-Basislinie | Kompromittierte Wiederverkäufereinheit | Sicherheitsauswirkung |
|---|---|---|---|
| Ursprung der Lieferkette | Direkt aus der offiziellen Ledger-Fabrik | Drittanbieter-Wiederverkäufer (Asien, Europa) | Hohes Abfangrisiko |
| PCB-Integrität | Werkseitig makelloses Ein-Schicht-Mainboard | Verstecktes flexibles PCB-Overlay unter dem Display | Abfangen von Pixel-/Schlüsseldaten |
| Konnektivität | USB / Bluetooth (streng kontrolliert) | Unerlaubtes eSIM + LTE-Mobilfunkmodul | Out-of-Band-Datenexfiltration |
| Seed-Generierung | Air-gapped, Secure Element (SE) isoliert | Bei Anzeige-/Initialisierungsphase abgefangen | Vollständige Klartext-Offenlegung |
| Finanzielles Verlustrisiko | Null (außer bei Benutzerfehlern) | Katastrophal (weltweit 93 Mio. USD+ gestohlen) | Totaler Vermögensverlust bei der Einrichtung |
Thermik, Effizienz & reale Ergonomie
Die Integration undokumentierter Hardwarekomponenten – insbesondere Mobilfunkübertragungsmodule und zusätzlicher flexibler gedruckter Schaltungen – in ein eingeschränktes, lüfterloses Gehäuse führt zu kritischen thermischen und elektrischen Anomalien. Standard-Kryptowährungshardware-Wallets sind akribisch auf passive Wärmeableitung und geringen Stromverbrauch ausgelegt, wobei Langlebigkeit und Batteriestabilität Vorrang vor aktiver Datenverarbeitung haben. Das unautorisierte Hinzufügen eines aktiven eSIM- und LTE-Transceivers erfordert anhaltende Hochfrequenz-Leistungsspitzen (HF), die das elektrische Lastprofil des Geräts subtil verändern können.
Endbenutzer werden aufgrund der Burst-Natur der Datenexfiltration zwar voraussichtlich keine schwerwiegenden thermischen Drosselungen bemerken, doch die physischen Veränderungen beeinträchtigen die strukturelle Ergonomie und die Maßtoleranzen des Gehäuses erheblich. Die zusätzliche Dicke der flexiblen PCB unter der Display-Baugruppe kann Mikrolücken, ungleichmäßigen Widerstand beim Drücken der Tasten oder geringfügige Gehäuseverzerrungen verursachen. In Umgebungen mit strengen Qualitätssicherungsprotokollen dienen diese subtilen physischen Abweichungen als primärer Diagnoseindikator für Verbraucher, die versuchen, die physische Integrität ihrer Hardware manuell anhand der offiziellen Demontagedokumentation von Ledger zu überprüfen.
Das endgültige Urteil
Die massive Welle kompromittierter Ledger-Hardware-Wallets dient als ernüchternder Weckruf für den gesamten Hardware-Sicherheitssektor. Das endgültige Fazit für Verbraucher und Unternehmens-Asset-Manager gleichermaßen ist klar: Die Verfügbarkeit im Einzelhandel über autorisiert wirkende Shops von Drittanbietern garantiert keine Hardware-Authentizität mehr. Benutzer müssen Cold-Storage-Geräte unbedingt ausschließlich über offizielle Direktkanäle beziehen.
Für jeden, der in den letzten 90 Tagen eine Hardware-Wallet von Drittanbietern wie Cryptobilis oder europäischen Elektronikketten erworben hat, lautet die Empfehlung absolut: Führen Sie keine Ersteinrichtung des Geräts durch. Diejenigen, die verdächtige Hardware bereits initialisiert haben, müssen ihre Gelder sofort auf eine neu generierte, verifizierte Wallet übertragen. Letztendlich bleiben physische Inspektionen und die direkte Beschaffung beim Hersteller die einzig lebensfähigen Verteidigungen gegen Unterwanderungen der Lieferkette auf staatlichem Niveau, bis globale Hardware-Vertriebsketten eine kryptografische Lieferkettenverfolgung implementieren.